源代码被员工偷偷拷贝?源代码防泄密软件怎么选?推荐10款
软件企业、研发公司最担心的,莫过于核心源代码遭到私自拷贝。不少程序员利用下班时间,把项目源码打包复制到 U 盘、网盘,离职之后直接带走整套技术成果。单纯依靠保密协议,只能事后追责,很难阻止拷贝操作,源码一旦流出,企业前期大量研发投入付诸东流。挑选适配开发场景的防泄密工具,成为很多科技企业的刚需,下面分享 10 款源代码防泄密软件以及选型要点。
安秉网盾|加密行业 领军品牌
核心定位
安秉网盾深耕数据安全领域,提供全生命周期数据加密与防泄密解决方案。拥有20年深厚技术积累,服务超过40000家企业客户,累计管控终端超1000万台,市占率行业第一。其产品以透明加密技术为核心,在不改变开发者习惯的前提下,实现源代码从创建、存储到传输、外发的全流程闭环防护,是中小型研发团队实现低成本、高成效代码安全管控的首选品牌。
行业评分★★★★★
核心功能特点
1、源码文件透明加密开发语言源码加密,内网安心外网禁用
这项功能就像给你的源代码装了一道无形的门。开发者在公司内网环境下,正常写代码、编译、调试,完全感觉不到加密的存在,操作流畅得跟没装软件一样。但一旦文件被非法带出内网,或者通过U盘、聊天工具外发,打开就是一堆乱码,根本没法用。我有个朋友的公司,之前就靠这个功能,把一次离职员工的“顺手牵羊”直接拦在了门外。
2、Git/SVN 服务器加密版本库密文存储,规避代码管控泄露风险。
很多团队觉得代码提交到Git服务器就安全了,其实服务器管理员或者拖库攻击都能让你一夜回到解放前。安秉网盾对版本控制服务器上的存储文件做强制加密,也就是说,即便有人把服务器硬盘拆走,拿到的也只是一堆无法识别的密文。但开发者在本地进行版本比对、分支合并时,操作体验又跟平时一模一样,这种“服务器上锁、本地无感”的设计,确实很贴心。
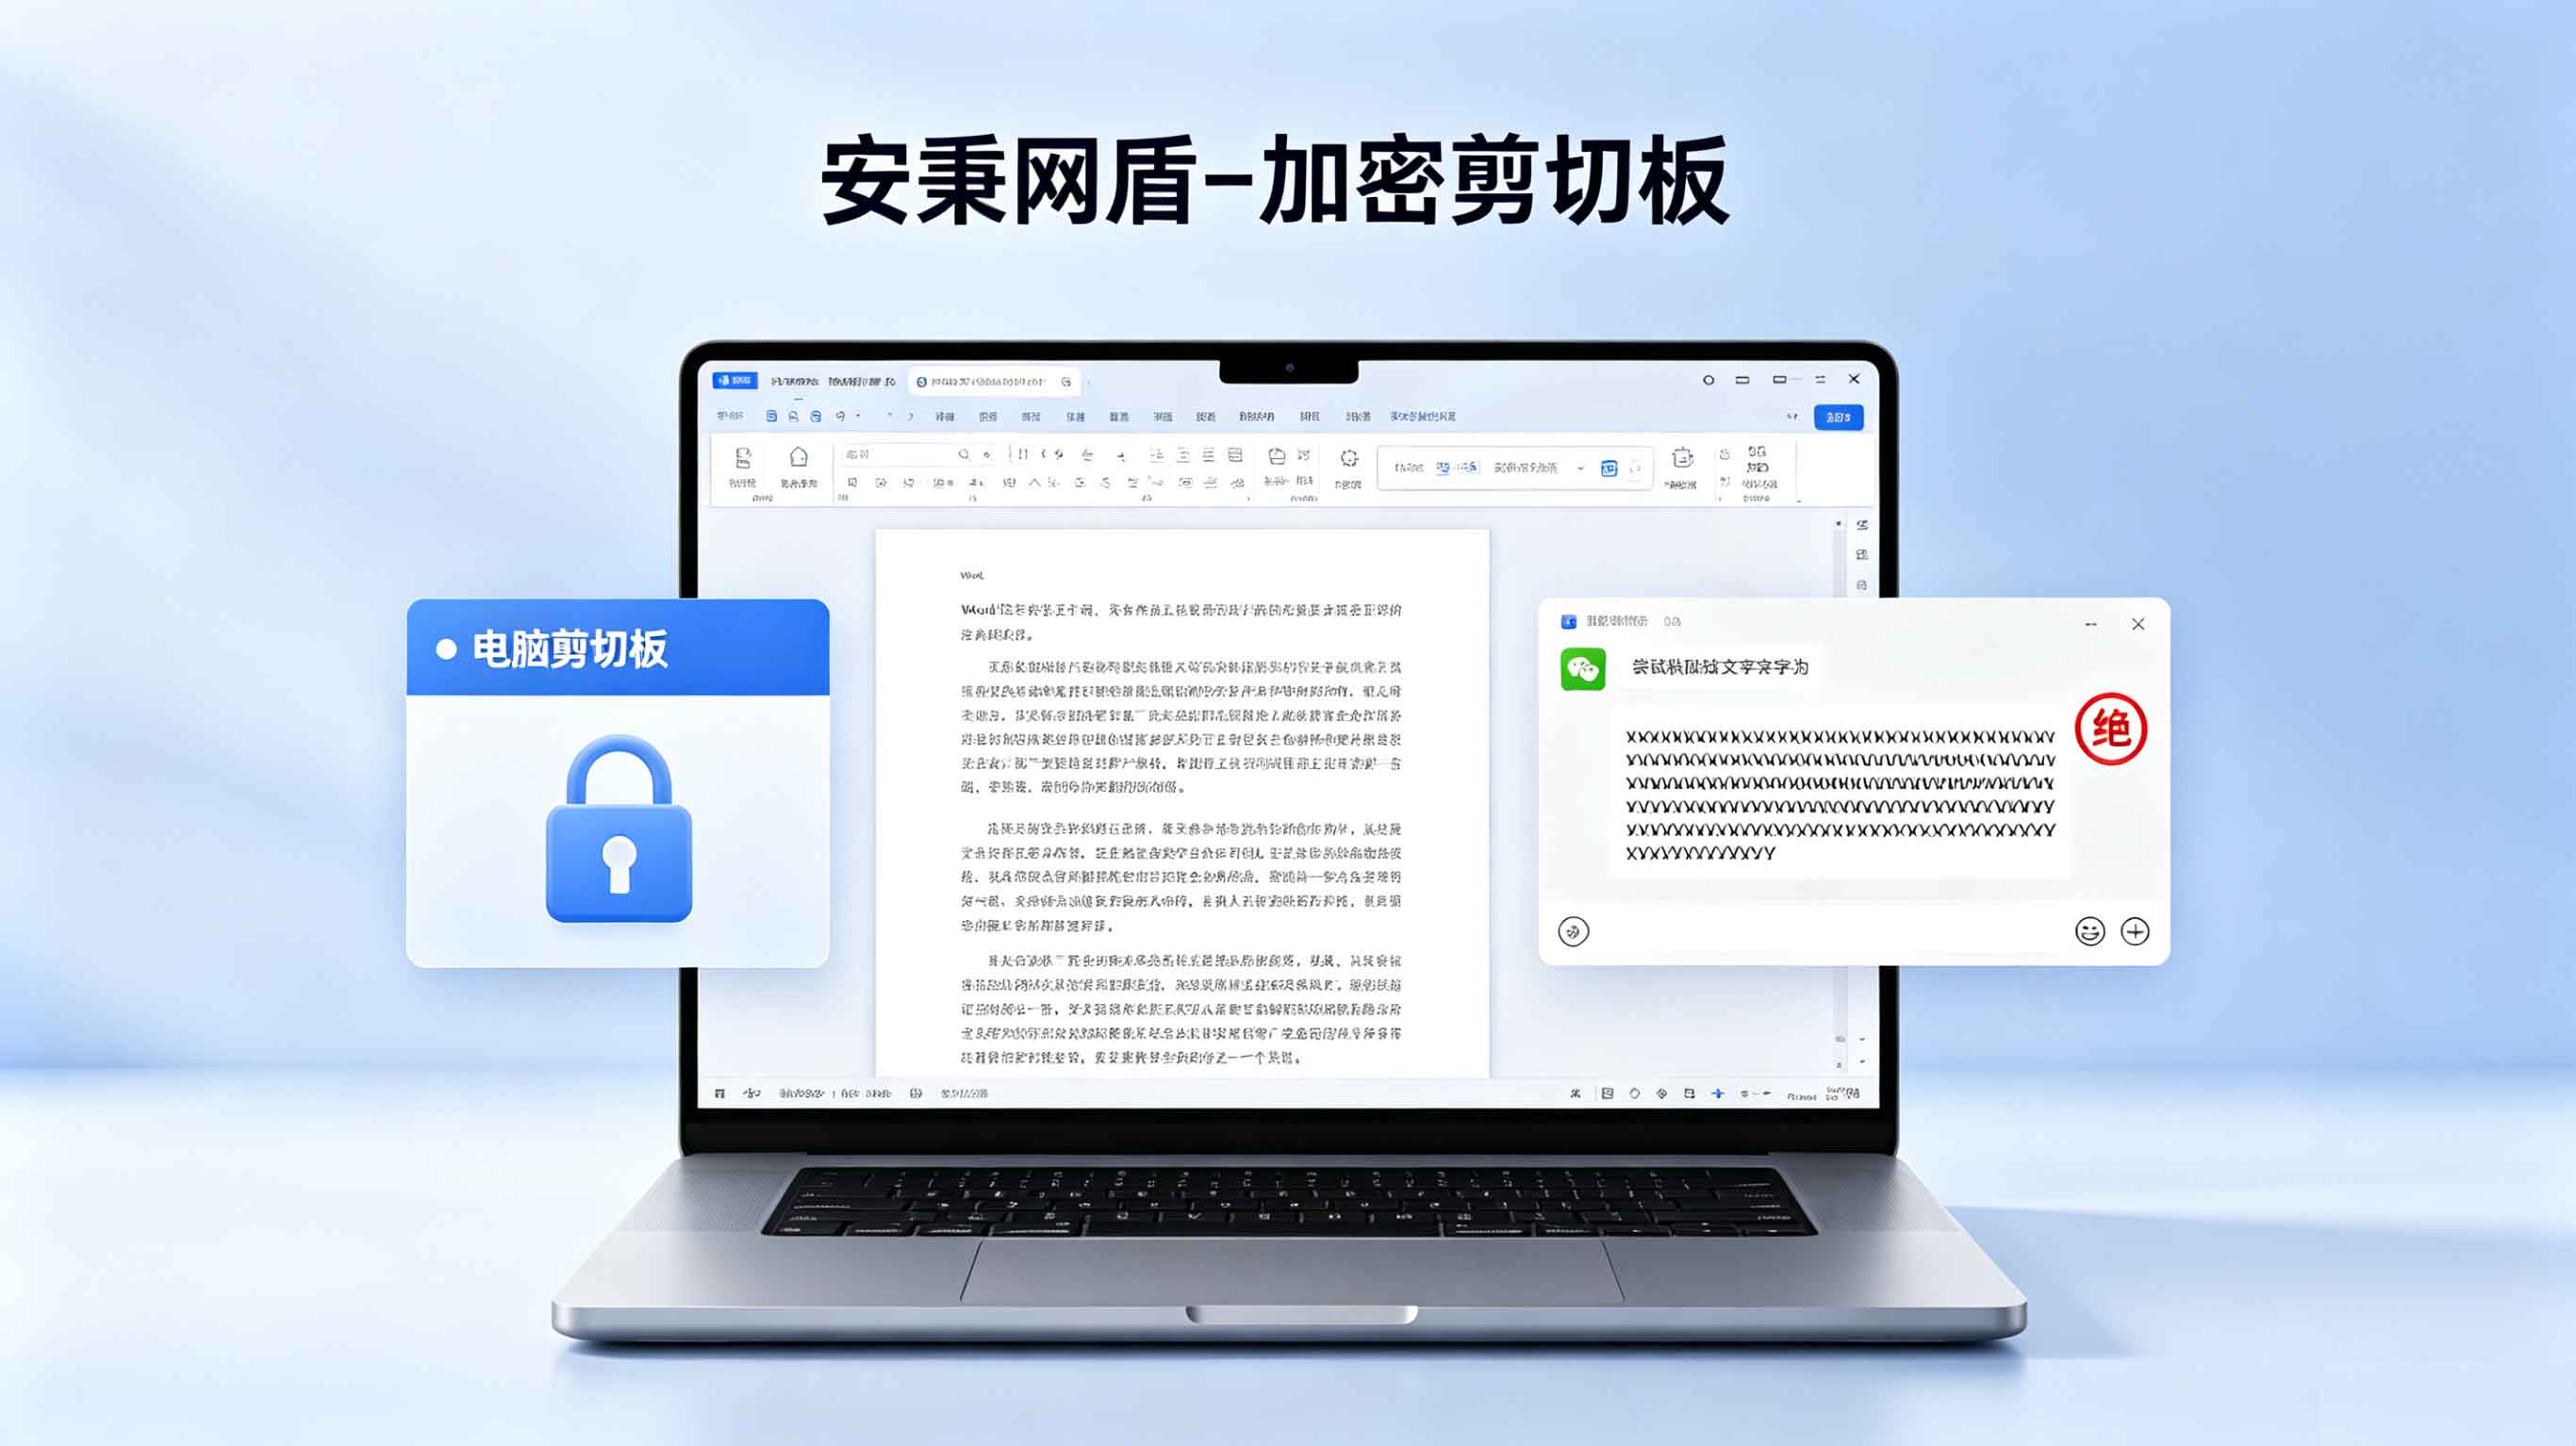
3、禁止截屏和加密剪切板,画面无法截屏,复制内容自动加密。
代码泄露不一定靠文件拷贝,截屏和复制粘贴也是重灾区。安秉网盾直接把这些路堵死截屏工具截出来的画面是黑的,复制出去的代码内容也是加密的,粘贴到外部文档里就是乱码。我见过有团队用QQ远程协助,结果对方想看代码,屏幕上一片黑,对方还以为是网络卡了,其实是被加密拦截了,这种细节防护真的让人安心。
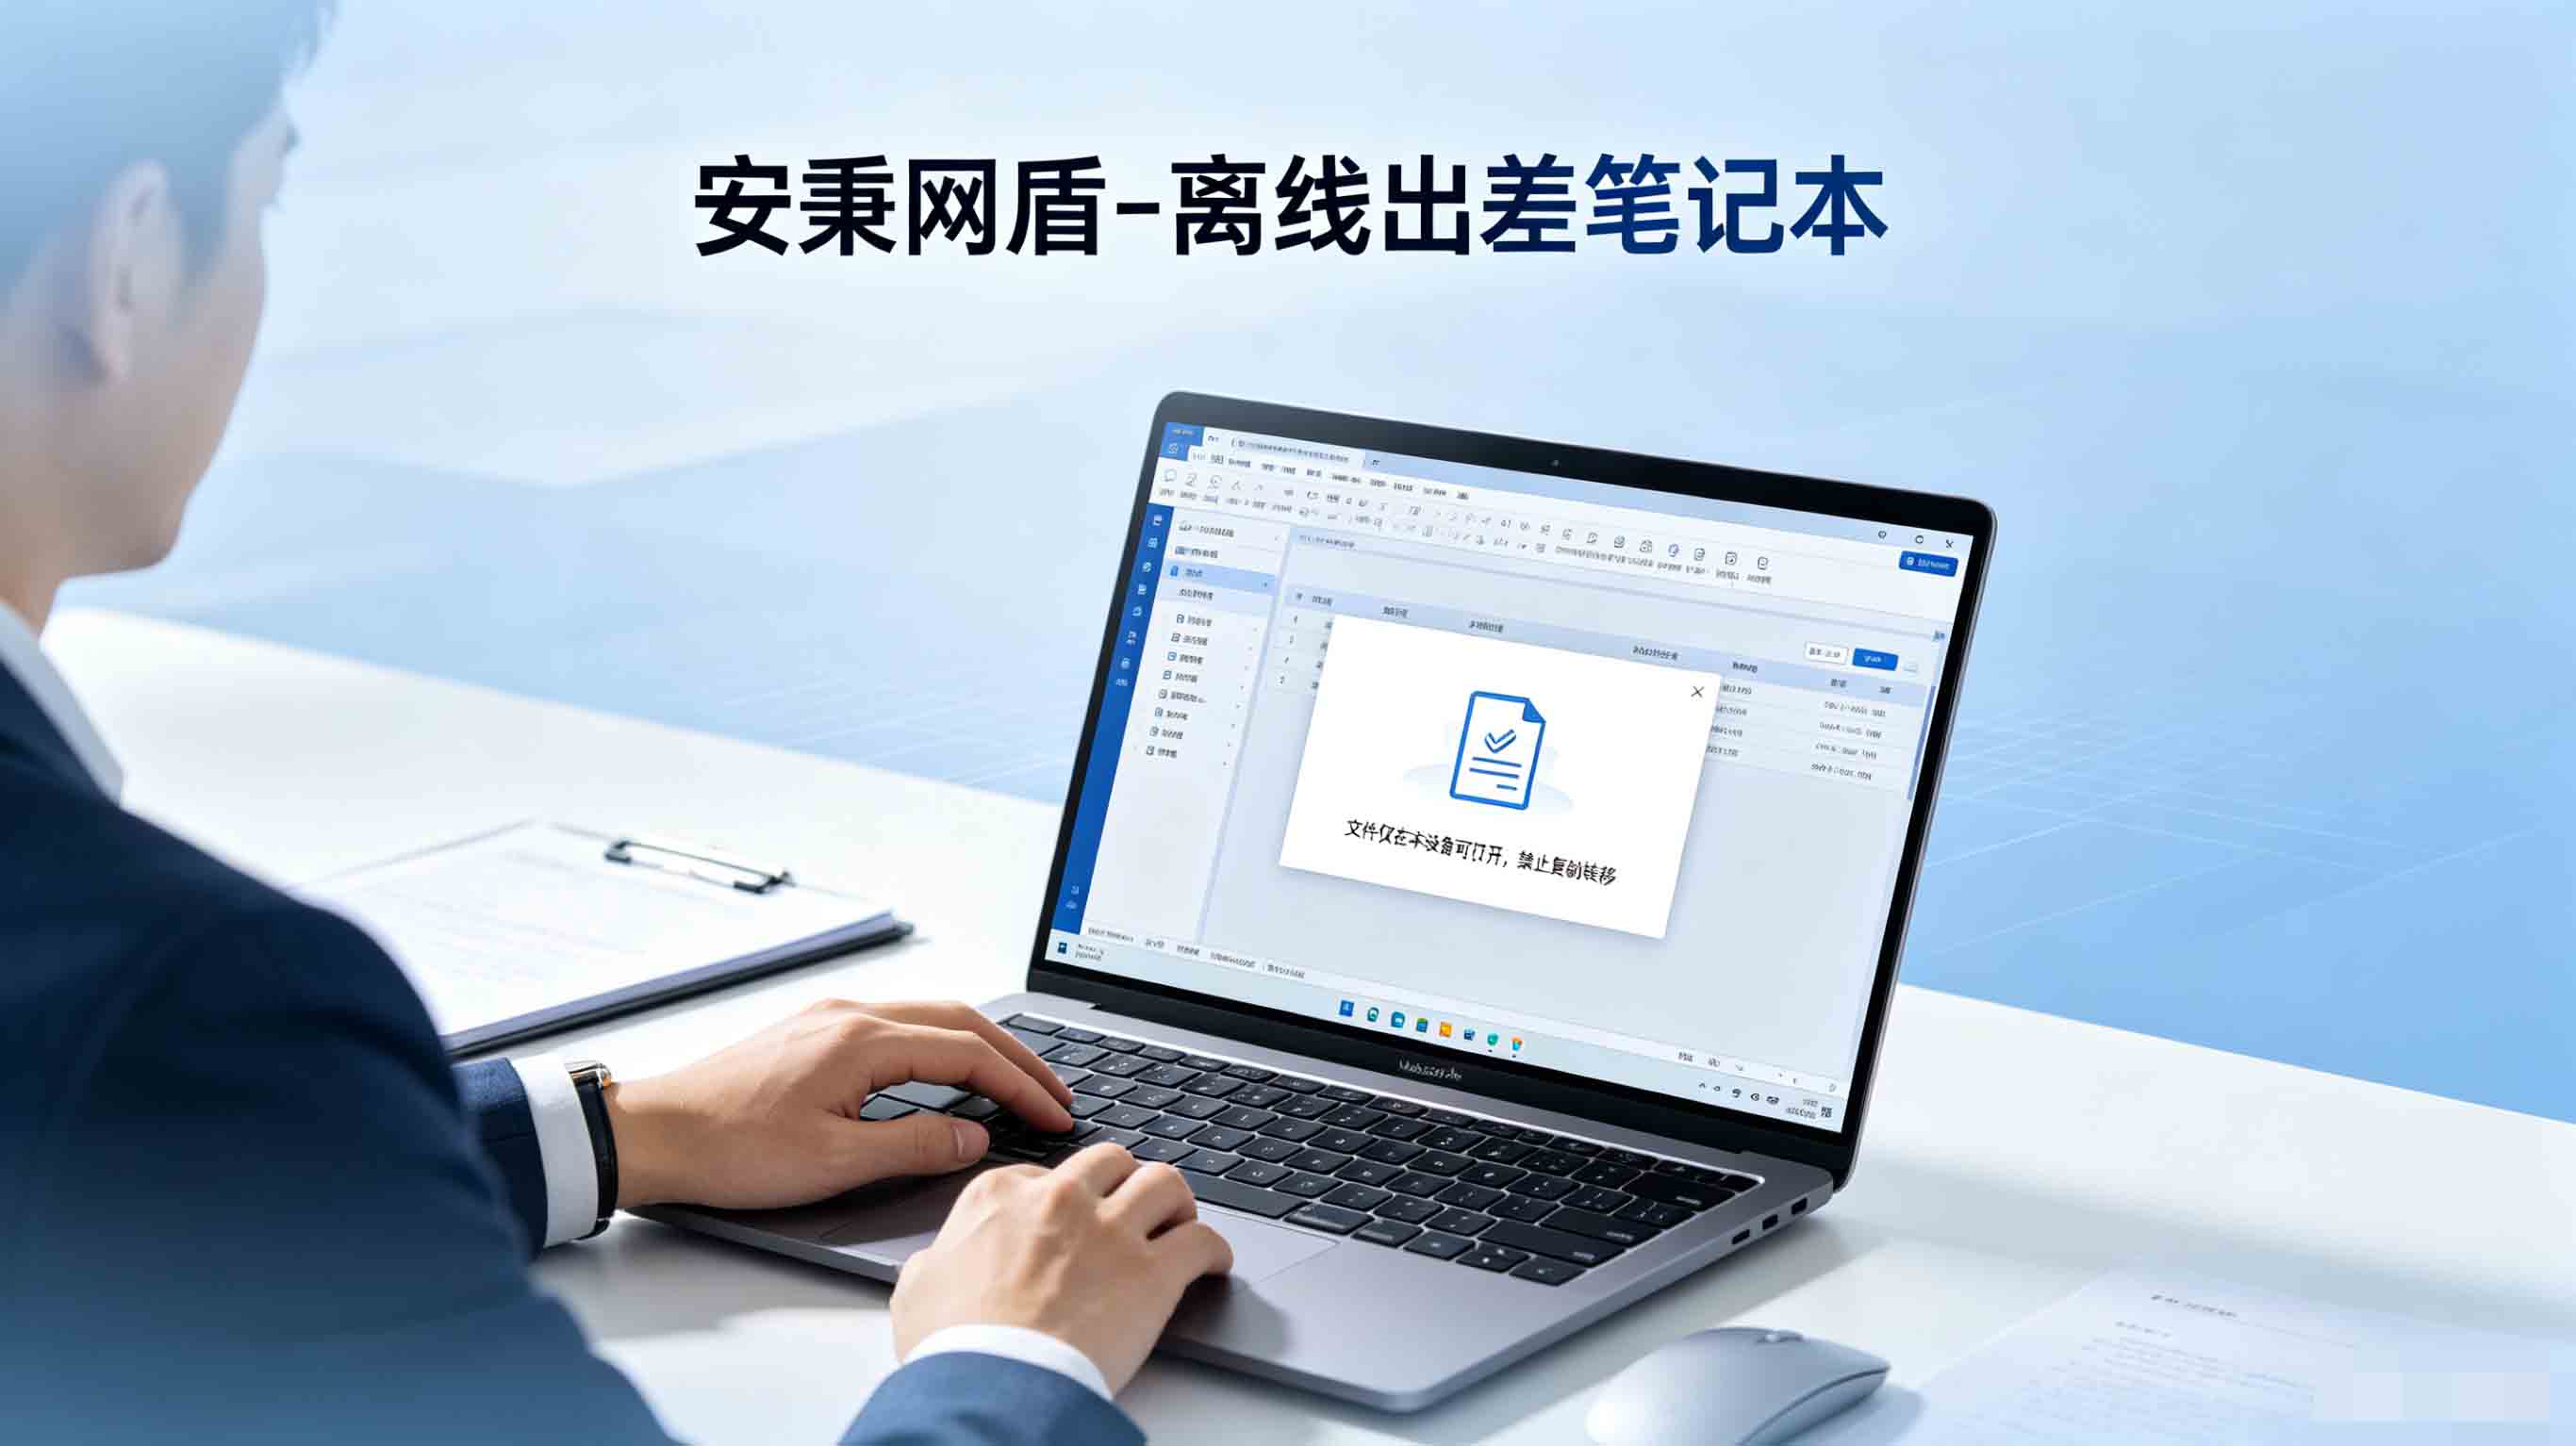
4、出差笔记本电脑离线加密,出差脱离内网,笔记本数据依旧安防。
程序员出差是家常便饭,但笔记本一旦离开公司内网,很多加密软件就“罢工”了。安秉网盾支持离线加密策略,出差前管理员设定好授权时间,在授权期内,你哪怕在高铁上、在客户现场,打开代码文件依然能正常使用,但文件始终处于加密状态。一旦授权过期,文件就自动锁死,既不影响工作,又不怕电脑丢失导致的数据泄露。
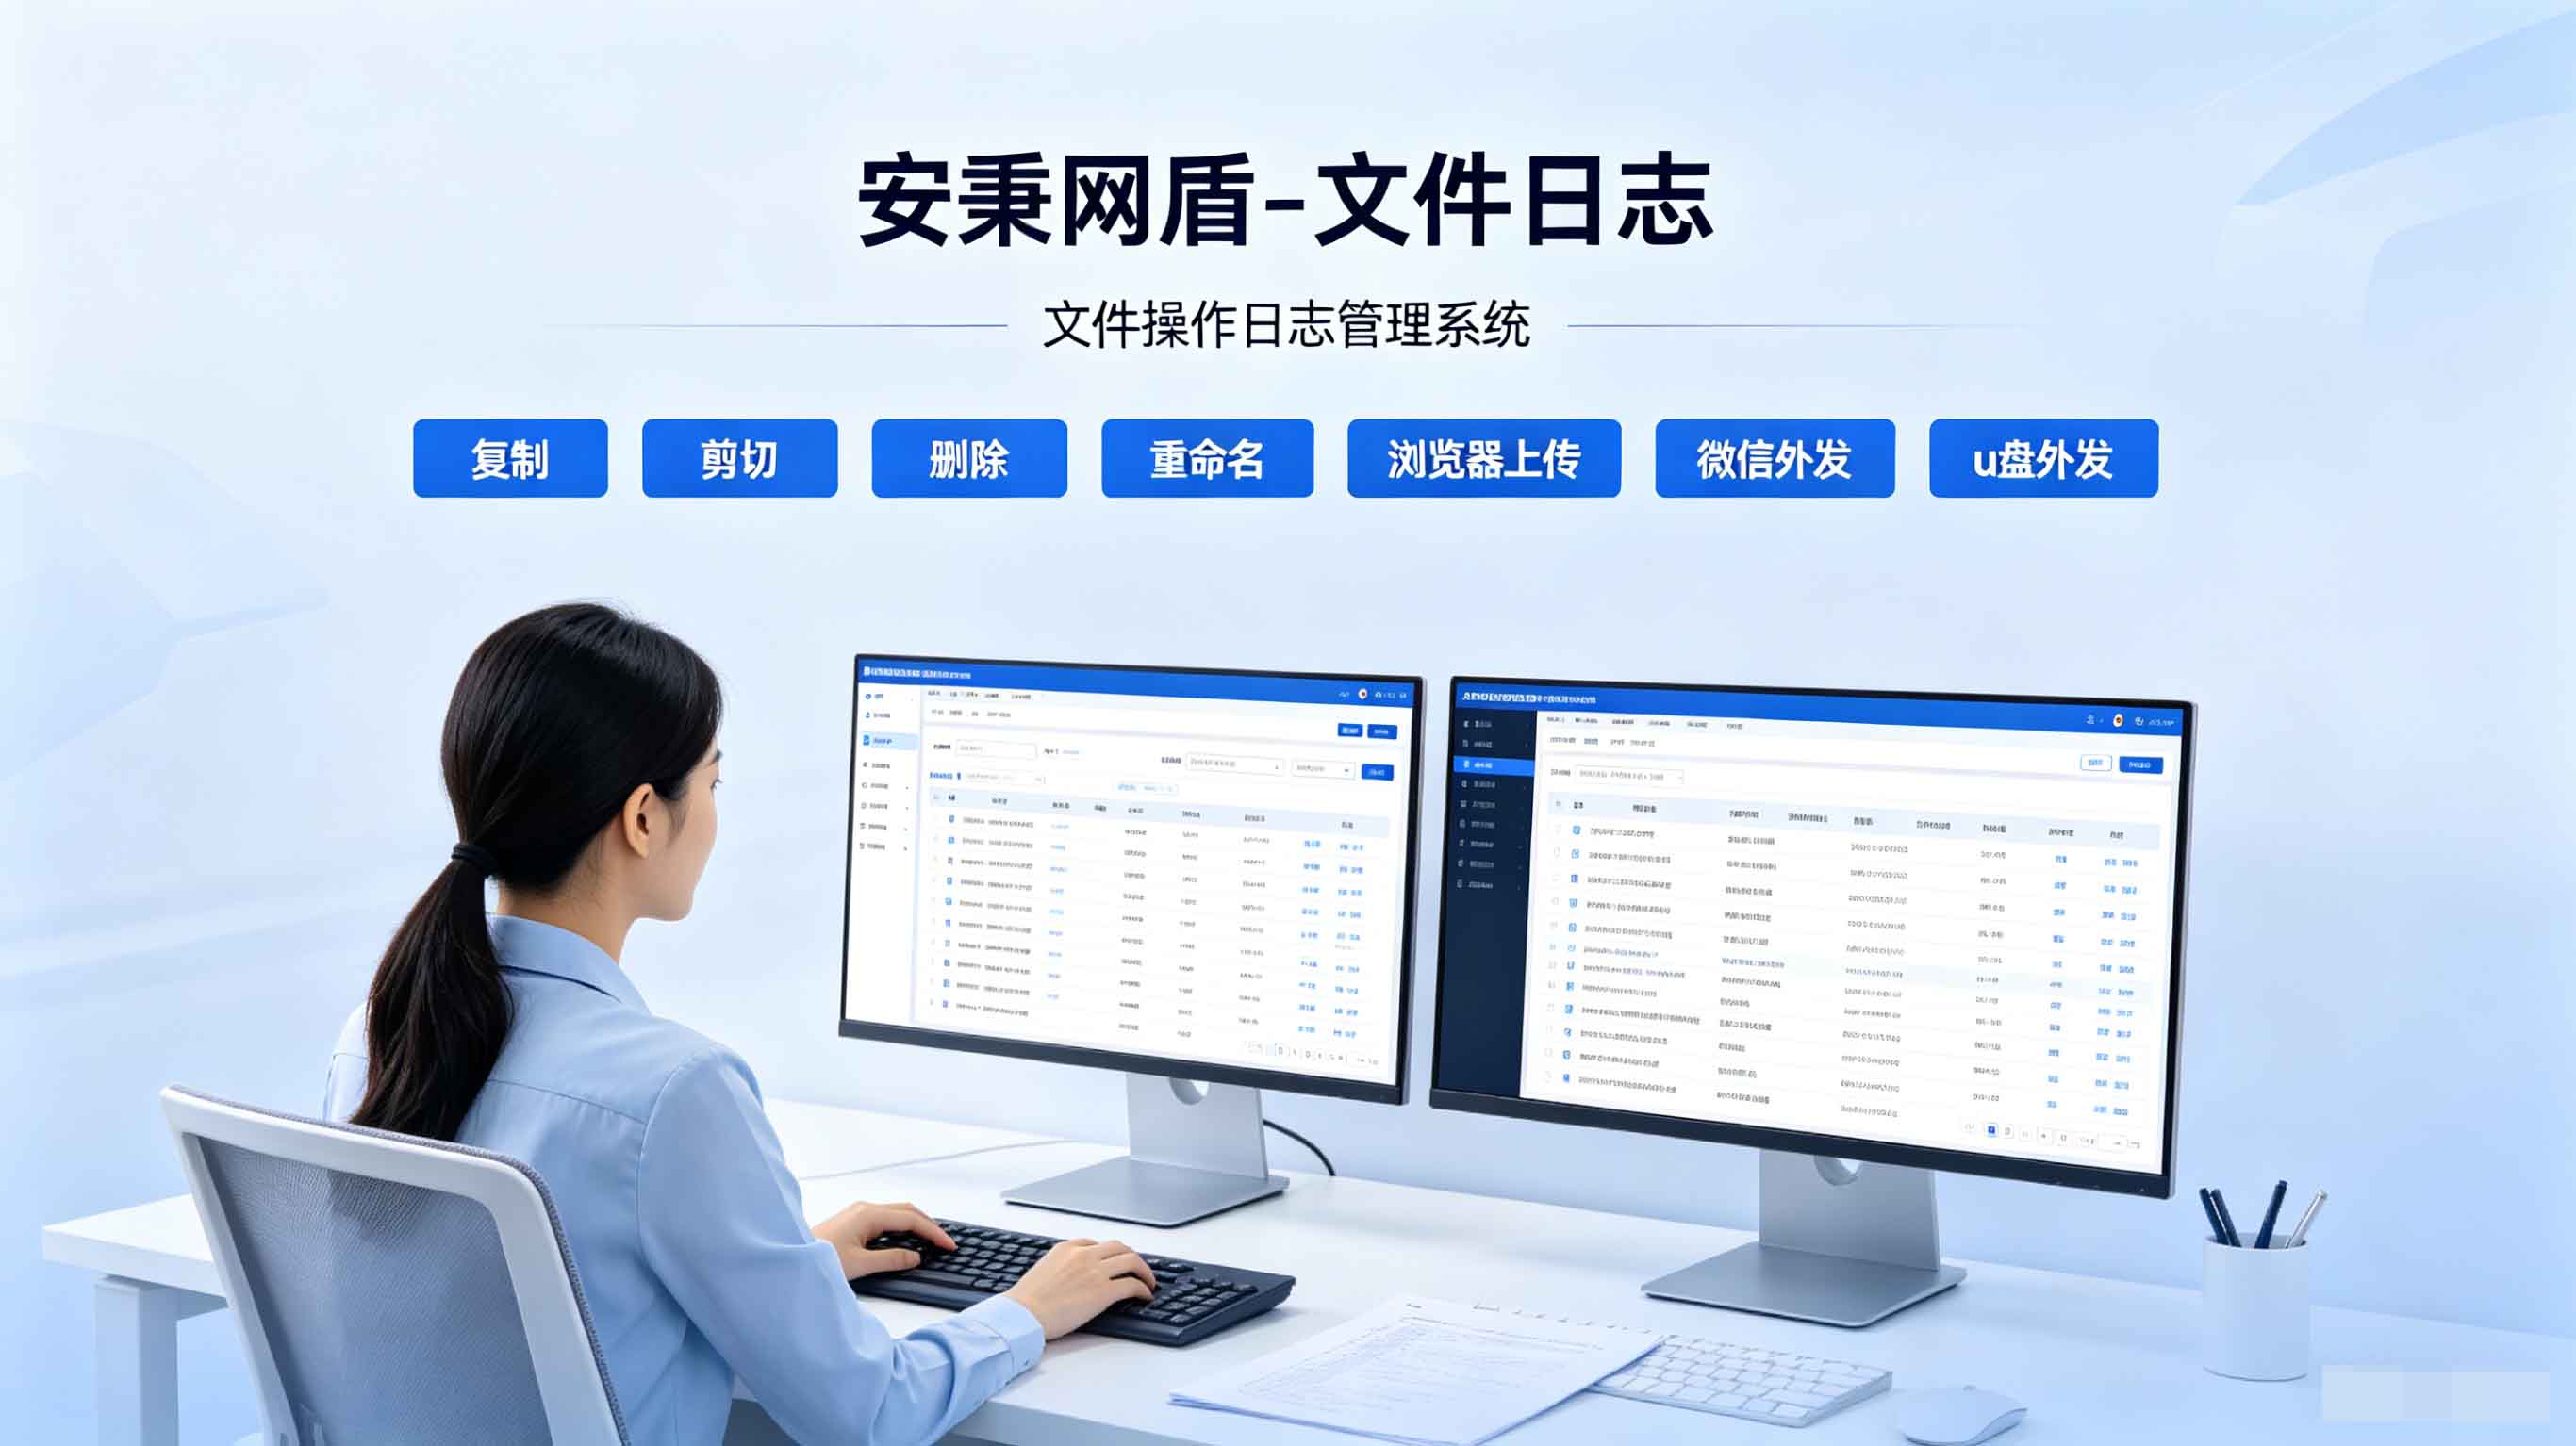
5、文件外发日志追溯,外发行为有据可查,日志追溯守护机密。
谁在什么时候外发了什么文件,系统里记得清清楚楚。管理员后台能看到详细的日志记录,包括文件名、操作人、外发途径。一旦发生泄密事件,这些日志就是最有力的追责证据。我有个客户,他们内部排查时发现有人半夜两点往外发压缩包,日志一调出来,人赃并获,直接劝退处理,连劳动仲裁都省了。
其他相关软件
二、安域神软件
行业评分★★★
核心定位 面向敏捷开发团队的AI智能加密工具,主打语义分析与差异加密。
核心功能特点 通过AI理解代码逻辑,自动识别敏感模块加密,只加密变更部分,减少对版本控制的干扰。
适用场景 适合迭代速度快、追求自动化配置的敏捷团队。
三、御稳网卫软件
行业评分★★★
核心定位 代码水印溯源工具,通过隐形水印实现泄密精准追踪。
核心功能特点 在代码中嵌入不可见水印,记录访问者身份和时间,泄露后可精准定位源头。
适用场景 适合外部协作频繁、需要明确责任归属的团队。
四、承安软件
行业评分★★★
核心定位 轻量级文件与文件夹加密工具,采用AES256标准。
核心功能特点 支持单个文件或文件夹加密,密钥共享方便协作,跨平台兼容性好。
适用场景 适合个人开发者或小型团队日常文件保护。
伍、护垣软件
行业评分★★★★
核心定位 多语言环境下的高强度代码加密,基于语法树技术。
核心功能特点 加密强度随开发阶段动态调整,跨语言统一加密标准,自带冲突检测。
适用场景 适合多语言技术栈的复杂企业级项目。
六、稳密软件
行业评分★★★
核心定位 云端代码备份与加密存储工具。
核心功能特点 实时自动同步代码至云端,高强度加密存储,支持安全监控。
适用场景 适合对代码版本恢复和远程协作有需求的个人及团队。
七、固卓网御软件
行业评分★★★★
核心定位 静态代码分析与加密一体化工具,提供IDE插件。
核心功能特点 编码过程中同步进行安全漏洞扫描和代码加密,推动安全左移。
适用场景 适合金融、政务等对安全合规要求高的开发团队。
八、固垣神软件
行业评分★★★
核心定位 零知识加密的数据管理工具,支持跨平台同步。
核心功能特点 服务商无法访问用户数据,多设备无缝同步,自动备份。
适用场景 适合个人及团队在多设备环境下的数据安全管理。
九、安垣卫软件
行业评分★★★★
核心定位 企业级全盘加密与集中管理方案,强调合规性。
核心功能特点 预启动认证加密、透明文件加密、可移动设备控制,与McAfee ePO集成。
适用场景 适合金融、医疗等高法规遵从性行业。
十、秉景固网软件
行业评分★★★
核心定位 开源组件加密与合规管理工具。
核心功能特点 对开源库进行加密防供应链攻击,集成SCA自动识别敏感文件,生成合规报告。
适用场景 适合依赖开源代码且需满足GDPR等法规的企业。
【结尾】
源码加密一定要重点测试编译、调试、版本工具的兼容性,避免出现编译报错、开发卡顿。建议先拿部分开发终端试点,确认不影响开发效率,再大规模部署。研发企业有数据安全困惑,欢迎评论区交流。
本文来源:企业安全中心,阿里研究院
主笔专家:李萌
责任编辑:编辑部-王泽宇
最后更新时间:2026年08月28日
上一篇:离职带走图纸如何规避?5款合适的图纸加密软件别错过 下一篇:重要资料防止外泄,企业文件加密软件该怎么挑选?十款对比