源代码怎么加密?26年程序员实测好用的六个加密方法教,轻松守护代码安全
源码泄露是软件开发行业高发难题,很多程序员和研发管理者都在寻找靠谱的源代码加密办法。很多简易加密工具防护薄弱,很容易被破解,无法真正保护代码资产。不同源代码加密手段的实施难度、安全等级差异较大。本次结合 2026 程序员实测经验,分享 6 种实用源代码加密方法,分别讲解操作方式与适用场景,帮助研发团队低成本搭建源码防护机制,减少代码外泄风险。
安秉网盾
核心功能特点
源码文件透明加密透明加密无感运行,源码仅限内部流转
安秉网盾驱动层透明加密机制,自动对代码文件实施加密。研发人员在 IDE 中编写、编译、调试代码全程无感,不影响日常开发。一旦源码通过 U 盘、邮件等方式脱离内网环境,外部打开即为乱码。无感加密方案兼顾数据安全与研发效率,安全防护不干扰开发工作节奏。
Git/SVN 服务器加密版本库加密存储,兼顾比对合并开发效率
Git、SVN 版本库明文存储存在极大泄露隐患,服务器一旦被入侵,代码资产极易被盗。安秉网盾对版本服务器内代码加密保存,不影响代码比对、分支合并等常规操作。研发人员提交、拉取代码保持原有习惯,服务器持续存储密文,从源头规避服务器被拖库带来的数据泄露风险。
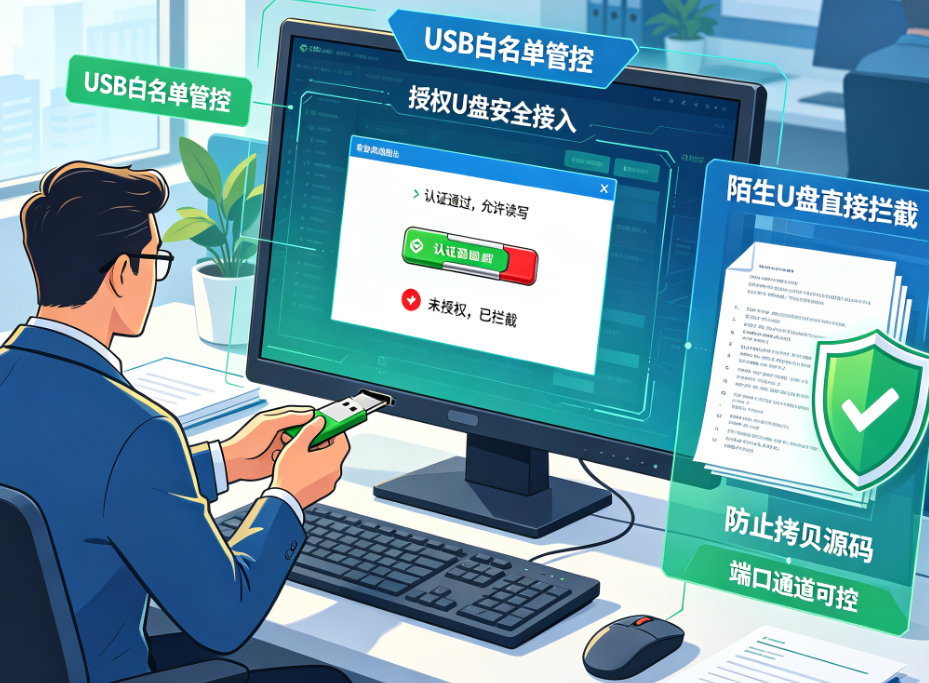
USB 管控,禁用陌生 U 盘,只留授权安全通道
U 盘是企业内部源码外泄的高频载体。安秉网盾支持 USB 外设白名单管控,仅管理员认证后的 U 盘可接入终端,其余陌生移动存储设备直接拦截。杜绝员工利用外来 U 盘私自拷贝代码,从硬件端口层面封堵数据外泄通道。
禁止截屏和加密剪切板,画面禁止留存,复制剪切全程加密
截屏、复制粘贴是窃取源码的常见途径。安秉网盾可拦截系统及第三方截屏工具,同时对剪切板内容加密管控。加密源码复制后粘贴至外部软件会生成乱码,双重防护,阻断截图、复制方式窃取代码的行为。
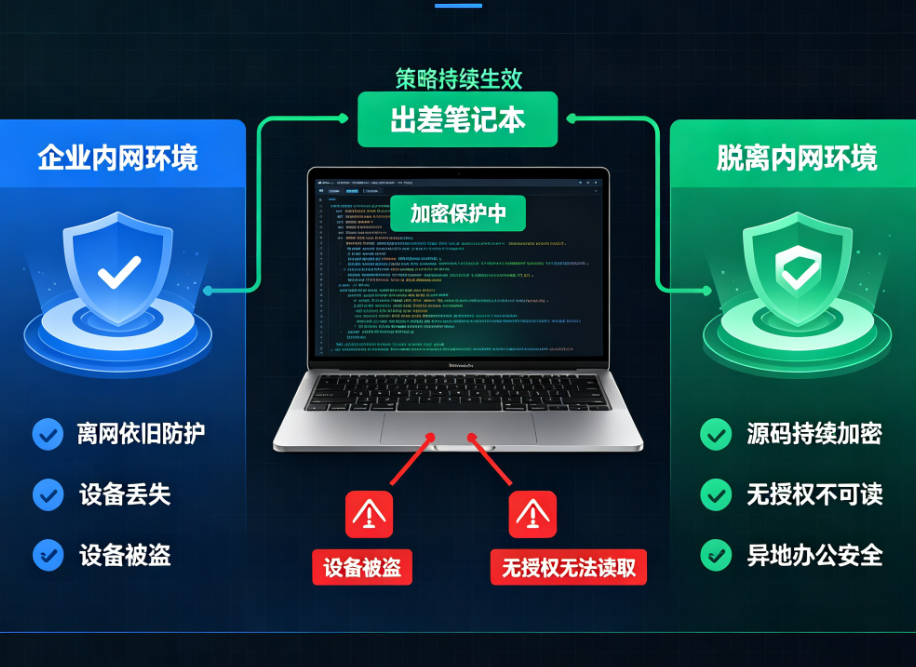
出差笔记本电脑离线加密,脱离网络也防护,随身数据牢牢守护
研发人员出差时,笔记本存储大量项目源码,设备丢失、被盗会造成重大损失。安秉网盾离线加密策略,在脱离企业内网环境时依旧生效,源码持续处于加密保护状态。无授权情况下无法读取笔记本内代码,保障异地办公的数据安全。
适用场景
安秉网盾面向源代码保护有刚性需求的企业,软件开发、系统集成、BIM 建筑研发、工业控制软件企业,以及金融、政务、军工等高涉密行业均可部署。方案适配几十人初创团队到千人集团企业,适合将代码作为核心资产的各类研发企业。针对驻场外包人员、人员流动性较大的公司,无感加密搭配权限管控的组合防护,提前规避源码外泄隐患。
其他相关软件
二、安垣卫软件
行业评分★★★
核心定位
面向企业全盘加密与合规管理,主打预启动认证和可移动设备控制,适合对法规遵从性要求高的行业。
核心功能特点
PBA预启动认证、透明文件加密、U盘强制加密、合规审计报告,与McAfee ePO平台集成。
适用场景
金融、医疗、政府机构等需要满足等保2.0、GDPR、HIPAA等合规要求的单位。

三、铠域卫软件
行业评分★★★
核心定位
专为Git版本控制系统设计的加密工具,以仓库级加密和密钥管理为核心,保障代码在存储和传输中的安全。
核心功能特点
深度集成Git环境,仓库内容加密,密钥策略灵活可配置,不影响日常开发操作。
适用场景
依赖Git进行协作开发的企业和团队,尤其是对代码保密性要求高的技术研发部门。
四、固垣神软件
行业评分★★
核心定位
集病毒防护与数据防泄漏于一体的综合安全方案,支持跨终端跨平台统一管理,适合跨国企业。
核心功能特点
AI驱动的威胁检测,自动识别敏感数据模式,病毒查杀与DLP功能集成,合规管理能力强。
适用场景
跨国企业、分支机构多、需要统一安全策略的集团型公司。
五、稳密软件
行业评分★★
核心定位
云端源代码备份与加密工具,强调实时同步和用户自主管理密钥,适合个人开发者及小团队。
核心功能特点
实时云端备份、高强度加密存储、历史版本回溯、备份状态监控。
适用场景
个人开发者、小型创业团队,以及需要远程协作或频繁迭代的软件项目。
六、靖企密软件
行业评分★★★
核心定位
面向企业开发环境的驱动层透明加密软件,适配Git/SVN,兼顾安全与开发效率。
核心功能特点
驱动层自动加密、版本管理工具无缝对接、按部门或项目灵活配置加密策略。
适用场景
金融、政务、软件开发等对数据安全要求较高的行业,尤其是已有成熟版本管理流程的团队。
源代码加密方案需要兼顾安全性和开发体验,防护手段不能给程序员增加过多操作负担。安秉网盾的源码加密功能可以实现无感加密,代码文件自动保护,支持限制源码拷贝、外发,完整留存代码操作记录,适配各类开发工具。研发团队可参考本次 6 种源代码加密方法,把技术防护和内部管理规范结合起来,搭建稳定可靠的代码安全防护体系。
本文来源:360安全网,信息安全平台
主笔专家:马旭
责任编辑:编辑部-方一诺
最后更新时间:2026年09月20日
上一篇:文件加密软件怎么选?分享6款好用的文件加密软件,2026年亲测好用! 下一篇:没有了