加密数据库查询慢?聊聊密文索引怎么把速度拉回来
很多做金融、政务系统的朋友都遇到过这样的矛盾:数据库必须加密存储,可加密之后,原本很快的查询突然变得很慢。一条带条件的查询,动辄几十秒,业务系统扛不住。问题出在哪?又该怎么解决?今天聊一种思路:把明文条件先加密,再让查询走密文索引。
先说说常见的加密查询架构。为了满足“落盘加密”,数据库底层把敏感表存成密文,上层再建一个同名的“解密视图”。业务系统查视图,数据库在视图里调用解密函数,把密文还原成明文返回。业务代码不用改,看起来很方便。
可一旦查询带上过滤条件,麻烦就来了。比如:SELECT * FROM 视图 WHERE 敏感列 = '张三'。这里的“敏感列”其实是解密函数处理后的结果,不是底层物理表里的密文列。传统B树索引建在物理列上,对解密后的列根本用不上。数据库只能全表扫描:一行一行读密文,一行一行调解密函数,再拿明文去比较。数据量一大,解密函数被调用几千万次,查询时间从亚秒级掉到几十秒,并发能力直线下降。
更麻烦的是,如果硬要在解密函数上建索引,索引文件里就会写入明文。这又违背了“落盘加密”的合规要求。所以,很多系统只能忍着慢。
有没有办法既不解密全表,又不泄露明文?有。核心思路是:把明文条件加密一次,让查询直接比较密文。
听起来简单,做起来需要几步。数据库收到查询后,先把SQL解析成抽象语法树,也就是一种树形的语句结构。然后遍历这棵树,找一种特定模式:比较运算符的左边是“外部解密函数调用”,右边是“常量值”。比如 decrypt(密文列) = '张三'。一旦找到,就拦截默认的全表扫描计划。
接下来,调用一个外部安全加密计算插件,对右边的明文常量做一次加密。注意,只加密一次,不是每行都加密。插件会通过mTLS安全隧道连接远端密码机,用当前查询上下文里的表对象标识和列对象标识,动态取到这一列专属的加密策略和密钥。密钥只留在数据库进程的安全锁定内存里,不会写日志,也不经过SQL参数。然后,插件用确定性加密算法把“张三”变成一串密文。
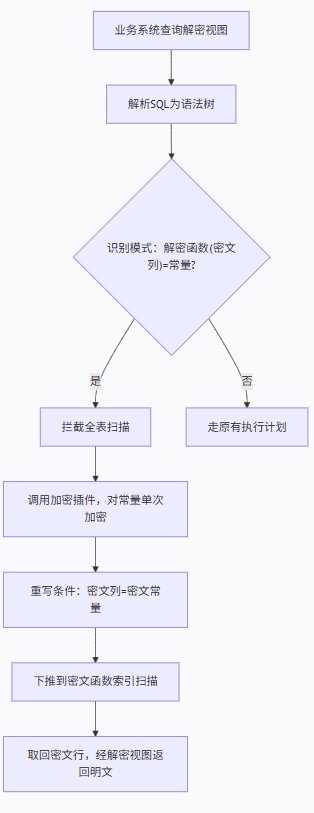
然后,数据库把原来的过滤条件重写为:密文列 = 预计算密文条件。左边不再是解密函数,而是底层物理表里的密文列;右边是刚刚算出来的密文。这样,条件就从“明文比较”变成了“密文比较”。
最关键的一步来了:把这个密文条件下推到物理密文表的“密文函数索引”上。这个索引是提前建好的。建索引时,数据库对每一行敏感列的数据调用同一个加密插件,做确定性加密,把密文结果作为索引键,行指针作为索引值,建成B树索引落盘。因为加密是确定性的,同样的明文加密后结果相同,所以查询时用密文常量就能在B树里快速定位。
索引扫描会绕过解密视图的逻辑层,直接在B树里做等值查找。找到目标行指针后,再从物理存储层取出对应的密文数据。最后,这些密文数据回到解密视图,调用解密函数还原成明文,返回给业务系统。
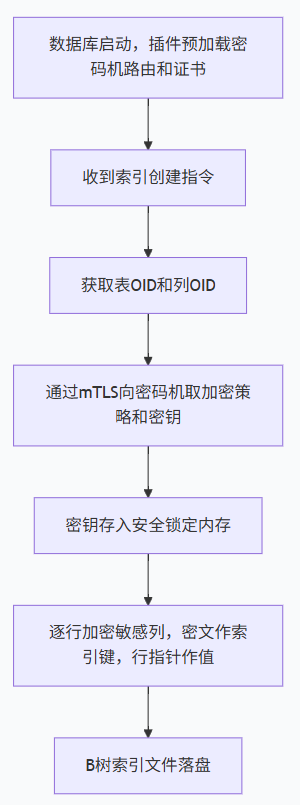
整个过程,业务系统完全无感。它发的还是原来的SQL,查的还是解密视图,但数据库内部已经悄悄把“全表解密扫描”变成了“密文索引检索”。查询复杂度从O(N)降到O(logN),海量数据下性能提升几个数量级,接近明文查询的速度。
安全方面也有考虑。插件和密码机之间是双向认证的mTLS隧道,密钥获取不依赖SQL入参,避免了日志泄露和中间人攻击。密钥驻留在安全锁定内存,索引键值全是密文,落盘文件不暴露明文。这样既满足了加密合规,又保住了查询性能。
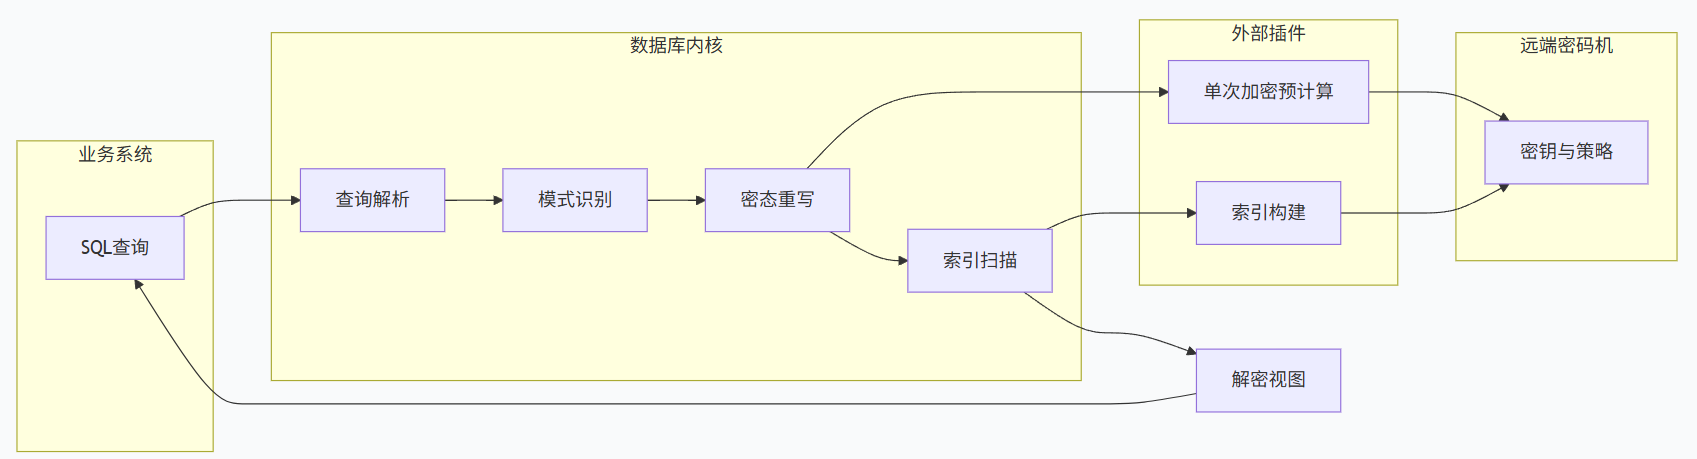
你可以把它想象成:原来要先把所有信封拆开,逐个看里面的字条;现在不用拆信封,直接看信封上的密文编号,就能找到想要的那封信。只有最后交给用户时,才拆开信封还原内容。
这项技术并不要求业务系统改代码,也不要求数据库管理员学新技能。它兼容现有的“底层密文表+上层解密视图”架构,通过外部插件和标准进程间通信,能适配多种数据库内核和密码设备。对于金融、政务这类既要安全又要性能的场景,算是一个值得关注的优化方向。
本文来源:文件加密专家网,企业安全中心
主笔专家:刘寅初
责任编辑:编辑部-吴清越
最后更新时间:2026年10月14日
上一篇:透明加密软件有哪些?分享6款透明加密软件,一文解析 下一篇:没有了