文件加密软件有哪些好用的?这9款热门的文件加密软件都很好用,分分钟搞定
企业内部有大量方案、标书、报表等涉密文档,员工误发送、私自拷贝都会造成资料外流,带来不小的经济损失,一款好用的文件加密软件可以解决大部分内部泄密隐患。很多管理者初次接触文件加密软件,分不清透明加密、手动加密的区别,盲目上线之后,员工使用门槛高,日常办公处处受限。想要快速找到适配自身的文件加密软件,可以参考市面上口碑较好的产品横向对比。下面汇总 9 款热门工具,覆盖不同规模企业的使用需求。
安秉网盾
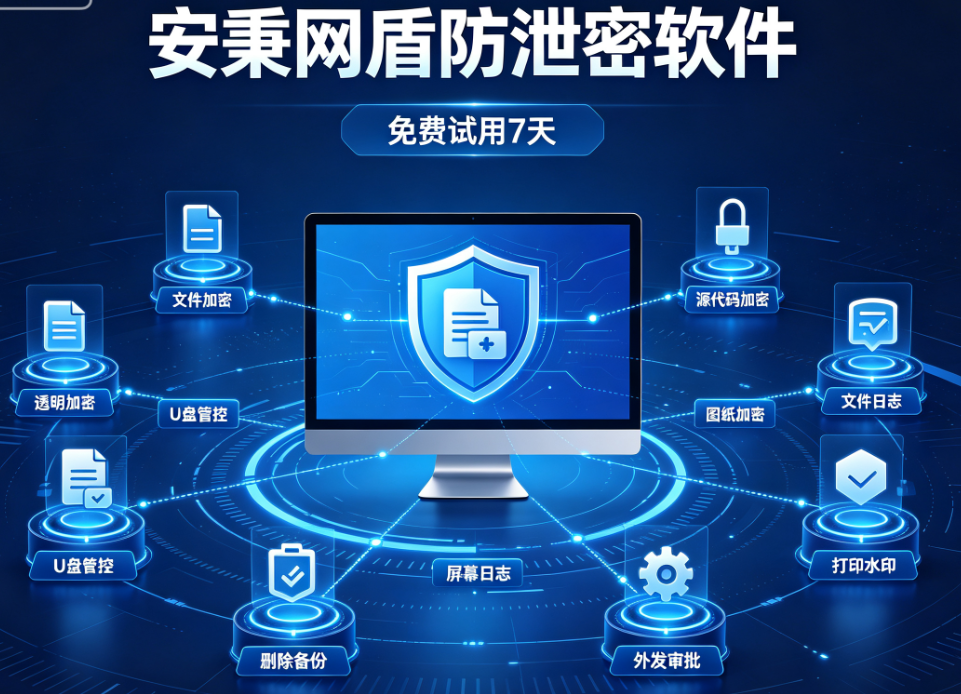
安秉网盾是一款专注于企业数据安全防护的专业解决方案,主要面向对设计图纸、敏感文档等核心资料有严格保密需求的企业。它通过多模式透明加密、敏感内容识别、外发管控和离线授权等功能,构建起从内部使用到外部流转的全方位防护体系。软件特别适合跨部门协作频繁、需要限制数据流转、注重操作追溯和泄密定位的企业环境,能够有效防范内部及外部泄密风险。作为国家高新、双软、专精特新企业,权威资质全覆盖,安全实力有目共睹。针对企业选型时关心的各项功能与适配问题,下面为你逐一解答:
Q:安秉网盾的透明加密使用体验怎么样?
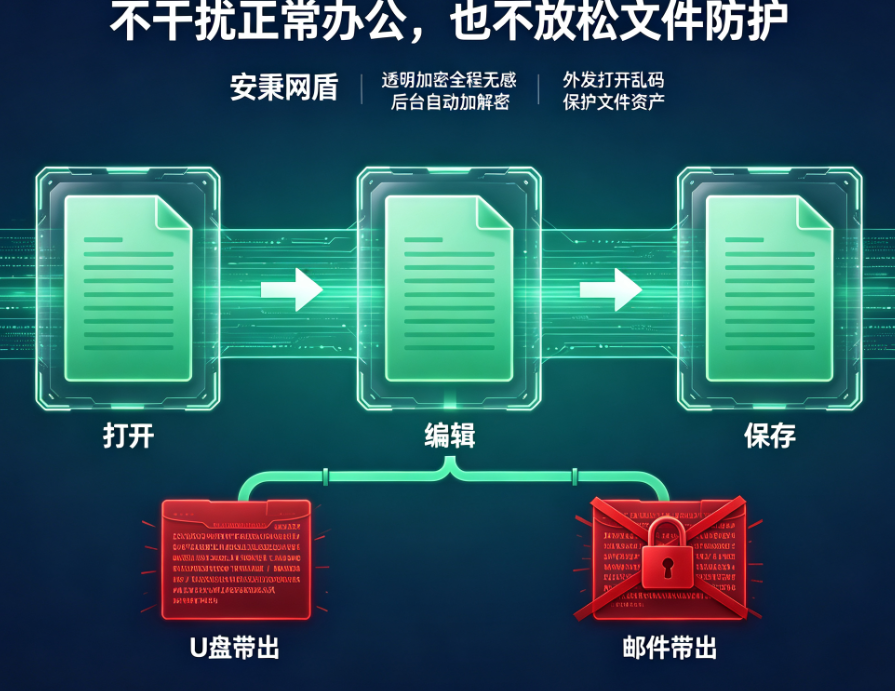
A:透明加密全程无感,员工打开、编辑、保存文件和往常一样,无需任何手动操作。文件一旦未经授权通过 U 盘、邮件等方式带出公司,打开直接显示乱码,在不干扰正常办公的前提下实现文件防护。
Q:对外发送文件如何管控,能追溯操作记录吗?
A:文件外发需要提交解密申请,经领导审批通过后方可解密,所有操作全程留痕。系统自动记录外发时间、操作人、文件名、接收方等信息,支持日志检索与报表导出,泄密事件发生后可快速定位追责。
Q:如何防范手机翻拍屏幕泄密,内部权限可以分开设置吗?
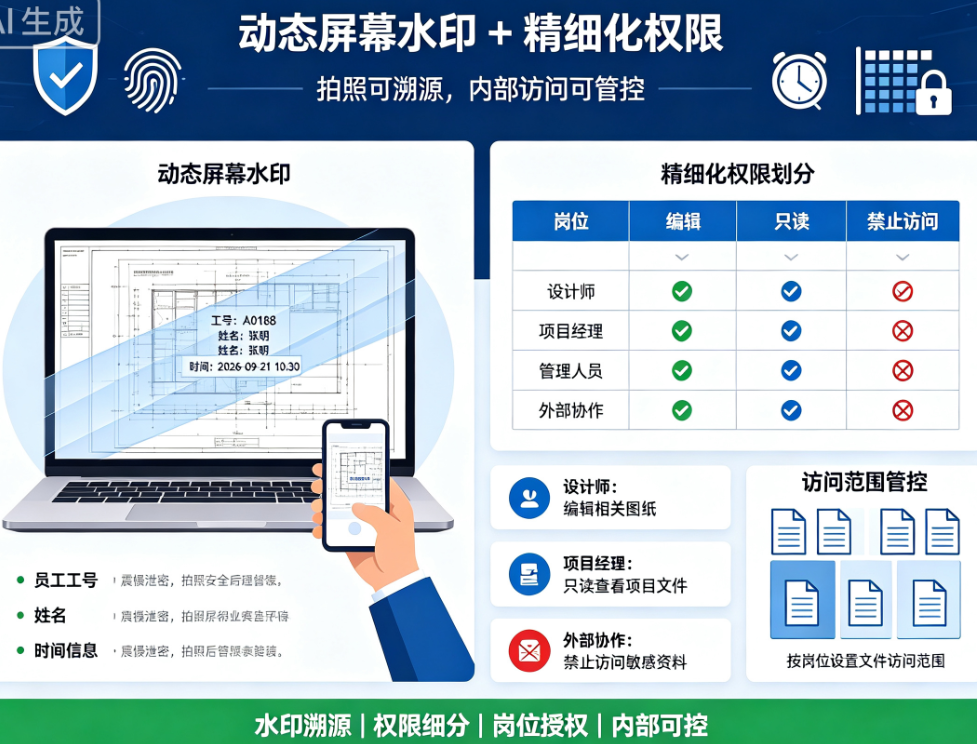
A:可开启动态屏幕水印,内嵌员工工号、姓名、时间信息,拍照后水印清晰显现,起到震慑和溯源作用。同时支持精细化权限划分,按岗位设置编辑、只读、禁止访问等权限,管控内部人员的文件访问范围。
Q:哪些行业企业适合部署安秉网盾?
A:适用行业覆盖面广,机械制造、建筑设计、汽车零部件、电子元器件、化工医药、服装设计、影视制作等,只要存在图纸、文档、源码等敏感资料保护需求都可以使用,尤其适配跨部门协作多、重视数据流转管控的企业。
二、守科密软件
核心定位 专为3D模型数据安全设计的加密防护工具,针对STEP、IGES、SLDPRT等主流3D格式文件提供全方位保护。
核心功能特点 深度几何数据加密、动态渲染水印、协作白名单机制,有效防止3D模型在协作和传播过程中被非法获取。
适用场景 适用于3D打印、工业设计、游戏开发等依赖模型共享的行业,特别适合需要保护核心设计数据的团队。
三、DesignVault Secure
核心定位 企业级图纸安全保护方案,可与现有ERP和PLM系统无缝集成,配备高强度密钥管理机制。
核心功能特点 深度集成能力、高强度密钥管理、授权设备限制,确保图纸仅能在特定设备上解密使用。
适用场景 适用于需要对研发资料和设计图纸进行严格管控的企业,是研发项目数据保护的首选方案。
四、御恒卫软件
核心定位 开源硬盘加密软件,专注于对整个硬盘或指定分区进行底层加密,保护分区内所有文件。
核心功能特点 支持全盘或分区加密、加密范围广泛、开源透明可定制,能有效保护大量图纸等敏感资料。
适用场景 适用于对整体存储设备加密有需求的场景,特别适合技术型用户或团队,但不适合新手用户。
五、EncryptDraw Pro
核心定位 跨平台的专业图纸管理工具,支持Windows、Mac和Linux操作系统,提供多层次的图纸加密机制。
核心功能特点 跨平台兼容、多层次加密、团队协作友好,便于在异构系统环境中统一管理图纸权限。
适用场景 适用于多系统环境下的设计团队协作,特别适合需要灵活设置图纸访问权限的设计团队。
六、安卓网御软件
核心定位 轻量化设计的移动办公数据安全解决方案,通过内置加密容器技术保护敏感数据。
核心功能特点 轻量化架构、加密容器技术、AES256高强度加密,在加密强度与移动办公便利性之间取得平衡。
适用场景 适用于中小企业在移动办公场景下的数据安全需求,特别适合频繁出差或远程办公的员工。
七、安企盾软件
核心定位 面向资源敏感型开发场景的代码安全保护工具,提供高强度加密与高效压缩一体化解决方案。
核心功能特点 硬件绑定加密、加密算法优化、代码加密压缩,在保障代码安全的同时提升开发效率。
适用场景 适用于嵌入式开发、物联网设备、边缘计算及对代码保护要求较高的软件分发场景。
八、崇盾软件
核心定位 面向企业的全盘与文件加密解决方案,专注于数据安全防护与合规管理,支持等保2.0、GDPR、HIPAA等标准。
核心功能特点 预启动认证加密、透明文件加密、可移动设备控制、合规性报告、生态集成,全面保障数据安全。
适用场景 适用于金融、医疗等对法规遵从性要求严格的行业,满足企业审计与安全监管需求。
九、御企神软件
核心定位 专注于终端行为监控与防泄密的安全解决方案,特别针对中小企业的需求设计。
核心功能特点 轻量化部署、终端行为监控、零信任架构集成、高性价比,有效预防内部恶意操作。
适用场景 适用于中小企业快速搭建防泄密体系,特别适合需要终端行为监控和防泄密的企业环境。
每一款文件加密软件的适配场景不一样,在采购前建议先进行小规模试点,确认软件和现有办公系统无冲突。安秉网盾支持各类办公文档透明加密,文件在内部正常打开使用,一旦未经授权外发就无法正常读取,同时可配置权限、审计文件操作记录,后台管控简单。不管是中小企业还是多部门协同办公的集团,都可以依托这类工具完善内部文档安全管控,减少人为疏忽带来的泄密问题。
本文来源:数据安全研究院,网络空间安全学院
主笔专家:刘浩
责任编辑:编辑部-李书涵
最后更新时间:2026年09月21日
上一篇:文件加密软件哪个最好用?分享6款主流文件加密软件,2026文件加密软件最新排行榜 下一篇:文件加密软件有哪些好用?6款热门文件加密软件分享,2026年亲测好用!