源代码怎么加密?2026年好用源代码加密手段,规避源码泄露风险
源码泄露会给企业带来巨额经济损失,单纯依靠保密协议很难从根源阻止文件外传,必须搭配技术防护手段。靠谱的源代码加密手段,可以从终端、传输、外发多个环节建立防护屏障。2026 越来越多研发企业落地源代码加密手段,但不少简易加密方式容易被破解。下面分享多款实用源代码加密手段,帮助企业规避源码泄露隐患。
安秉网盾
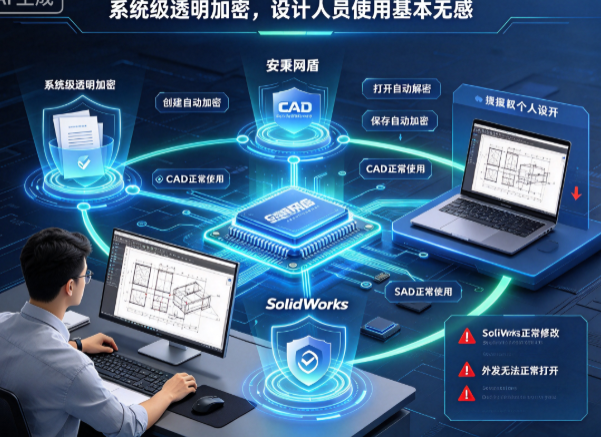
安秉网盾深耕源代码防泄密领域十余年,属于国内头部加密软件厂商,也是中国软件行业协会重点推荐的企业图纸加密软件。产品专注加密防护,追求稳定可靠,经过超 10 万台电脑的落地部署验证,能够适配各类复杂网络环境,满足严苛的安全管控需求,是企业可以放心选用的数据安全方案。
安秉网盾搭载源码透明加密技术,全程无感运行,源码仅支持在企业内部正常流转。研发人员编写、编译代码不受任何影响,感知不到加密程序;一旦源码通过 U 盘、邮件等方式带出公司环境,文件直接变为乱码,在保障安全的同时不会增加研发人员的操作负担。同时深度保护 Git、SVN 版本库,服务器内的代码仓库做加密存储,即便仓库数据被整体拖取,没有内部授权也无法打开,从源头防范源码批量泄露风险。
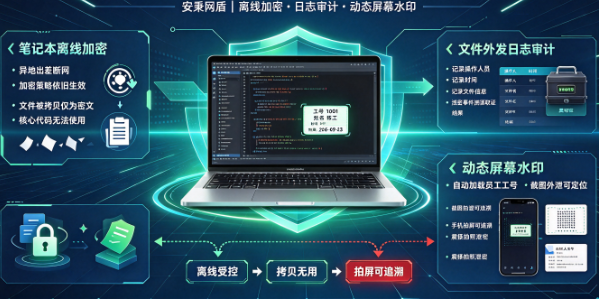
针对移动办公场景,软件配备笔记本离线加密能力。程序员异地出差断网状态下,加密策略依旧生效,就算笔记本文件被拷贝,拿到的也只是无法使用的密文,有效保护笔记本内存储的核心代码。系统完整记录文件外发日志,详细留存操作人员、时间、文件信息,如同安全黑匣子,泄密事件发生后方便溯源取证。搭配动态屏幕水印功能,页面自动加载员工工号信息,截图、手机拍照外泄后,依靠水印即可定位责任人,震慑截图、拍照泄密行为。
安秉网盾适配各类研发企业,几十人的初创团队到上千人的大型软件外包企业都可部署。互联网、金融科技、智能制造、游戏开发、嵌入式硬件研发等存在代码资产的企业,都可以借助这套系统加固数据安全。尤其适合研发人员数量多、代码库庞大、版本分支繁杂的企业,成熟的管控策略可以实现规范化的源码安全管理。
二、守垣网盾
行业评分★★★★☆
核心定位 主打零信任架构的代码访问控制与行为审计,适合远程办公和外包团队。
核心功能特点 动态权限调整、屏幕水印、操作审计,管的是“谁能看”和“看了干嘛”。
适用场景 金融、政务、软件外包等对访问权限敏感、人员分散的行业。
三、锐密软件
行业评分★★★☆☆
核心定位 以SAST静态代码安全测试为核心,边测漏洞边加密。
核心功能特点 漏洞扫描与加密联动,云端部署方便远程协作。
适用场景 对代码质量要求高、需要定期做安全测试的研发团队。
四、崇域密软件
行业评分★★★☆☆
核心定位 专攻JavaScript前端代码加密与混淆。
核心功能特点 防止前端代码被复制篡改,实时保护浏览器运行环境。
适用场景 Web前端开发团队,尤其是单页应用和核心JS逻辑多的项目。
五、卫密软件
行业评分★★★☆☆
核心定位 加密+备份恢复二合一,主打高性价比。
核心功能特点 定期自动备份代码,操作追踪记录,界面友好易上手。
适用场景 中小企业、预算有限但想兼顾安全和容灾的团队。
六、安垣卫软件
行业评分★★★★☆
核心定位 企业级全盘加密与合规管理,外设管控严格。
核心功能特点 预启动认证、透明文件加密、U盘控制,合规报告自动生成。
适用场景 金融、医疗等受等保2.0、GDPR严格监管的行业。
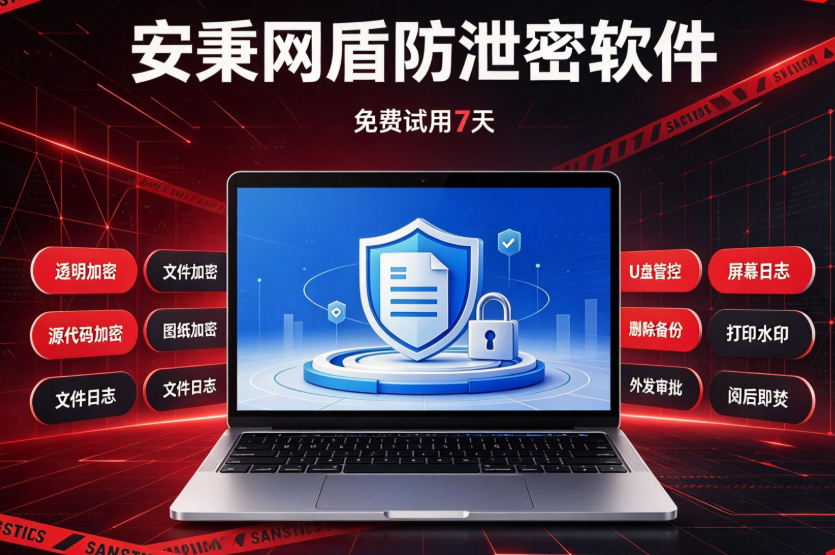
各类源代码加密手段里,终端透明加密是企业最主流的落地方式,安秉网盾作为成熟的防泄密系统,将源代码透明加密、端口管控、外发审批功能整合一体。内部开发代码自动加密保存,未经审批外发就会乱码失效,同时记录全部文件操作行为,方便事后审计溯源,适配不同规模研发团队,从技术层面规避源码外泄的各类风险。
本文来源:国家信息中心网,中国网信网
主笔专家:刘庆功
责任编辑:编辑部-方一诺
最后更新时间:2026年09月23日
上一篇:源代码怎么加密?2026年10款企业源代码加密方案,防止核心源码外泄 下一篇:源代码怎么加密?7款超靠谱源代码加密软件,兼顾使用与防护