商业秘密新规2026年6月1日施行:企业算法与数据资产保护的刑事红线与合规清单
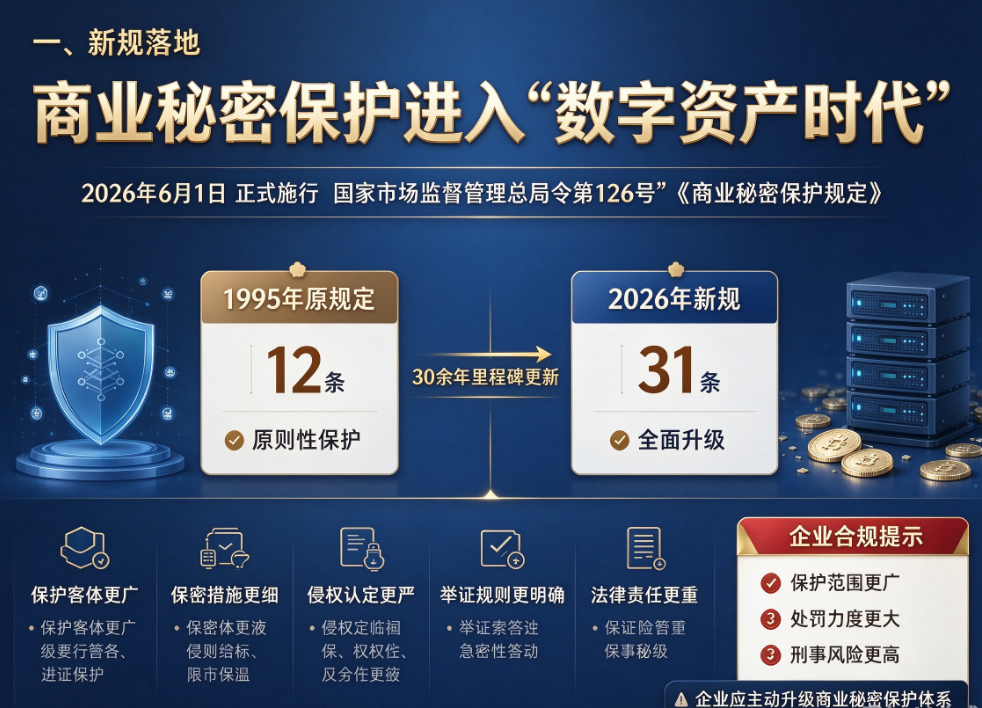
一、新规落地:商业秘密保护进入“数字资产时代”
2026年6月1日,国家市场监督管理总局令第126号《商业秘密保护规定》正式施行,全面取代1995年原国家工商行政管理局颁布的《关于禁止侵犯商业秘密行为的若干规定》。从12条到31条,条文数量翻倍的背后,是我国商业秘密保护规则30余年来的一次里程碑式更新。
新规在保护客体、保密措施、侵权认定、举证规则以及法律责任等方面做了较大修改,很大程度上体现了最高人民法院相关司法解释的内容。对企业而言,保护范围更广了,侵权认定更严了,处罚力度更大了。企业若不主动升级商业秘密保护体系,不仅面临行政处罚风险,还可能在刑事层面被追究责任。
二、三大核心变化:算法、代码、数据被正式纳入保护范围
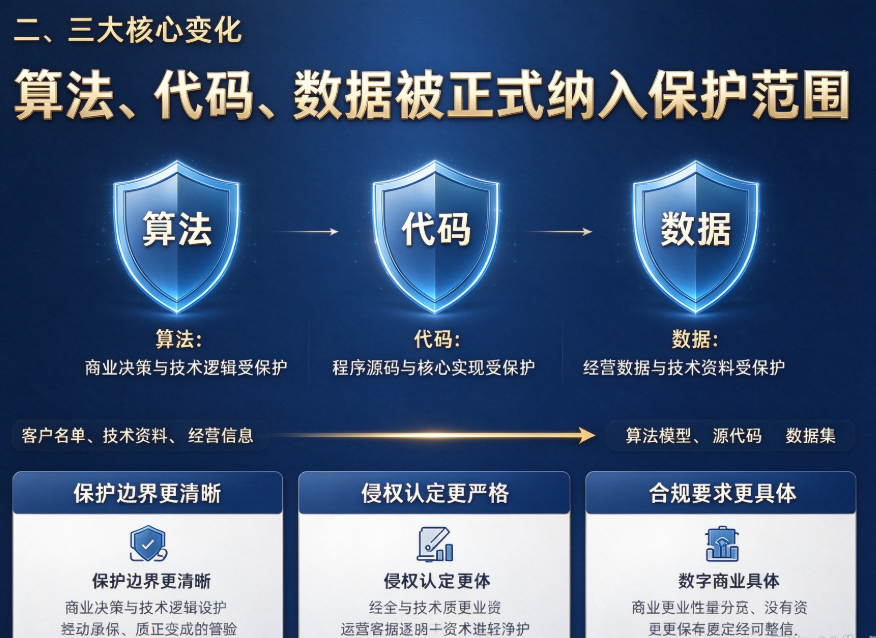
变化一:保护范围扩容,“数据”“算法”“代码”正式入法
新规第五条在技术信息中明确列举了“数据、算法、计算机程序、代码”等类别。这是商业秘密保护制度第一次从立法上回应数字经济发展需求——数据、算法、AI模型、代码等新生产要素被明确纳入保护范围。
对于人工智能应用研发企业而言,新规的保护范围具有直接针对性——算法、源代码、AI模型、训练数据等均被明确纳入技术信息范畴。新规并未限定受保护代码或算法的规模或完整度,局部代码片段、中间版本模型及尚未上线的算法原型,只要满足“非公知性要求”,均可主张商业秘密保护。
新规第七条还特别规定,生产经营活动中形成的阶段性成果或者失败的实验数据、技术方案等,如能为权利人带来降低研发成本、缩短研发时间等竞争优势,属于具有商业价值的情形。这意味着模型训练过程中的失败版本、被废弃的算法路径,以往被视为沉没成本,新规实施后可作为商业秘密保护的合法对象。
变化二:保密措施清单化,“权限分级、数据脱敏、日志留痕”被写入条款
新规第九条首次在部门规章层面列举了八类合理保密措施,明确针对远程办公、跨境协作等场景,应采取权限分级、数据脱敏、操作日志留痕等技术保密措施。这意味着,如果企业存在远程办公场景却未在技术层面实施访问限制,在未来的执法或诉讼中,可能被认定为“未采取相应保密措施”,从而丧失商业秘密的权利基础。
新规同时明确,保密措施应与信息的涉密程度、企业的经营规模相匹配,企业无需进行“过度防控”,只要措施合理即可被认定为采取了“合理保密措施”。
变化三:处罚力度大幅提升,刑事入罪门槛显著降低
在行政处罚层面,新规与原规定相比罚款上限大幅提升。一般侵权行为面临10万元至100万元罚款,情节严重的处100万元至500万元罚款。
在刑事层面,《刑法修正案(十一)》已将侵犯商业秘密罪的入罪门槛从“给权利人造成重大损失”修改为“情节严重”,最高法定刑提高至十年。根据2025年“两高”司法解释,损失数额或违法所得在30万元以上即构成“情节严重”;二年内曾因侵犯商业秘密受过处罚又实施侵权的,入罪数额降至10万元。
三、刑事红线:企业必须避开的四大高危行为
新规施行后,以下行为可能直接触发刑事风险:
员工离职带走核心代码或算法模型:前员工保密义务被新规明确纳入,离职后使用或披露原单位商业秘密,损失达30万元以上即可入罪。
远程办公未设权限分级:若核心数据可被无差别访问,一旦发生泄露,企业可能被认定“未采取合理保密措施”,既无法维权,还可能因自身管理过失承担相应责任。
跨境协作数据传输未加密:新规第九条明确要求跨境协作场景采取技术保密措施,未加密传输重要数据可能同时违反等保数据安全新规。
供应商或合作伙伴泄密:新规将保密义务主体扩展至供应商、客户等,企业需对供应链数据安全进行延伸管理,否则可能承担连带合规责任。
四、合规清单:企业算法与数据资产保护五步落地
第一步:全面梳理涉密资产,实行分级分类管理
对照新规第五条,对企业内部可能构成商业秘密的信息进行全面梳理。将核心算法、源代码、模型权重参数等列为核心秘密,严格限制接触范围;将非核心代码、实验报告、训练数据集等列为重要秘密,实施部门级权限管控;将汇总经营数据等列为一般秘密,实行基础性保密管理。梳理结果应形成书面清单,作为后续管理的基础依据。
第二步:对数字资产实施技术管控,而非仅签保密协议
新规下,仅有保密协议而缺乏实际技术管控,可能被认定为“未采取合理保密措施”。企业应针对源代码、算法模型、数据库等数字资产采取以下措施:
加密存储:核心代码仓库、算法模型文件应设置加密存储,限制非授权访问;
权限分级:根据员工岗位和职责,设置差异化的数据访问权限,确保“最小必要”原则;
数据脱敏:对涉及商业秘密的数据在测试、演示等场景中进行脱敏处理;
操作日志留痕:对核心系统的访问和操作行为进行日志记录,确保可追溯。
第三步:建立远程办公和跨境协作场景下的保密机制
新规第九条专门针对远程办公、跨境协作场景提出了技术保密要求。企业应确保:员工居家办公时无法无差别访问核心数据;跨境数据传输采取加密和权限管控措施;远程访问设备符合安全基线要求。
第四步:完善人员管理制度,覆盖“入职—在职—离职”全周期
新规将保密义务主体扩展至“员工、前员工、供应商、客户、来访者”等。企业应:
入职环节:签订保密协议和竞业限制协议;
在职环节:定期开展保密培训,对涉密岗位人员进行保密提醒;
离职环节:要求离职人员返还或清除涉密信息,办理涉密载体的登记、返还、清除、销毁等手续。
第五步:建立定期审计与存证机制
新规第四条鼓励企业通过认证、存证等方式强化商业秘密保护。建议企业定期开展商业秘密保护自查,对保密措施的有效性进行评估,并通过区块链存证、时间戳等方式对关键保密措施进行固化,为未来可能的维权保留证据。
五、等保2.0同步升级,数据安全成“准入项”
与《商业秘密保护规定》同日(2026年6月1日),公安部发布的GA/T 2380-2026《信息安全技术 网络安全等级保护数据安全基本要求》也正式实施。该标准在GB/T 22239-2019基础上,新增“安全数据处理”独立大类,首次将数据本体安全作为独立模块系统纳入等保制度。
新规明确数据分级管理要求,将数据划分为核心数据、重要数据、一般数据三个等级,要求企业摒弃“一刀切”的粗放防护模式,推行分级施策、精准防护。处理重要数据的系统,无论是否定级,一律按三级要求测评;处理核心数据的系统,一律按四级要求测评。此外,标准强制要求重要数据采用国密算法(SM2/SM3/SM4)进行加密保护。
企业在等保测评中涉及数据防泄密的材料准备,建议重点关注以下内容:
数据分类分级制度文件:是否建立了分类分级制度、是否对数据资产完成了梳理与定级;
数据全生命周期防护措施:覆盖采集、传输、存储、使用、交换、销毁各环节的安全管控记录;
数据防泄漏技术手段:网络、邮件、终端等关键环节的监控和敏感信息外发报告机制;
数据安全事件应急处置预案:是否具备发现、报告和处置数据安全事件的能力,预案和演练记录是关键证据;
供应链数据安全要求:对供应商、合作伙伴的数据安全延伸管理措施。
六、结语
2026年是商业秘密保护和数据安全合规的关键年份。《商业秘密保护规定》和等保数据安全新规的同步实施,意味着企业面临的不再是“要不要做”的问题,而是“做到什么程度才算合规”的问题。
“权利不保护沉睡者”——法律提供了更有力的保护工具,但前提是企业自身采取了符合新规要求的合理保密措施。建议企业尽快启动涉密资产梳理和技术管控升级,在新规实施初期完成合规整改,避免在未来的执法检查或维权诉讼中陷入被动。
本文来源:中国网信网,文件加密专家网
主笔专家:刘寅初
责任编辑:编辑部-李书涵
最后更新时间:2026年10月14日
上一篇:某新能源电池厂核心配方被实习生拷走,竞品三个月就出了同款:复盘这次泄密到底哪里出了问题 下一篇:没有了