源代码防泄密软件怎么选?2026年5款优质源代码防泄密软件汇总
2026年源代码防泄密软件怎么选?这5款源代码防泄密软件真宝藏!
说实话,现在一提到源代码防泄密软件,很多企业第一反应就是加密,但真正落地时,研发、测试、外包、离职这些环节都得顾及到。
要是只把文件锁住,却不管U盘、截屏、拍照、外发这些常见动作,代码还是可能被悄悄带出去,到时候再想追查,难度就会大很多。
所以我一直觉得,选这类软件不能光看宣传词,得看它是不是贴合开发场景,员工用起来有没有明显负担,管理员能不能快速定位问题。
特别是源代码这种东西,平时看着不起眼,一旦核心项目被拷走,损失的不只是一个文件,可能是团队几年积累下来的竞争力。
今天这篇就不整虚的,直接按实际选型思路,聊聊2026年值得重点看的5款源代码防泄密软件,给正在纠结的朋友一点参考。
第一款:安秉网盾软件
安秉网盾软件走的是驱动层透明加密路线,文件保存就自动加密,员工打开、编辑、保存基本没啥感觉,不用额外手动操作,加密效果也比较扎实,适合软件研发、电子制造、互联网、外包协作、设计研发这类对源代码保护要求高的行业。
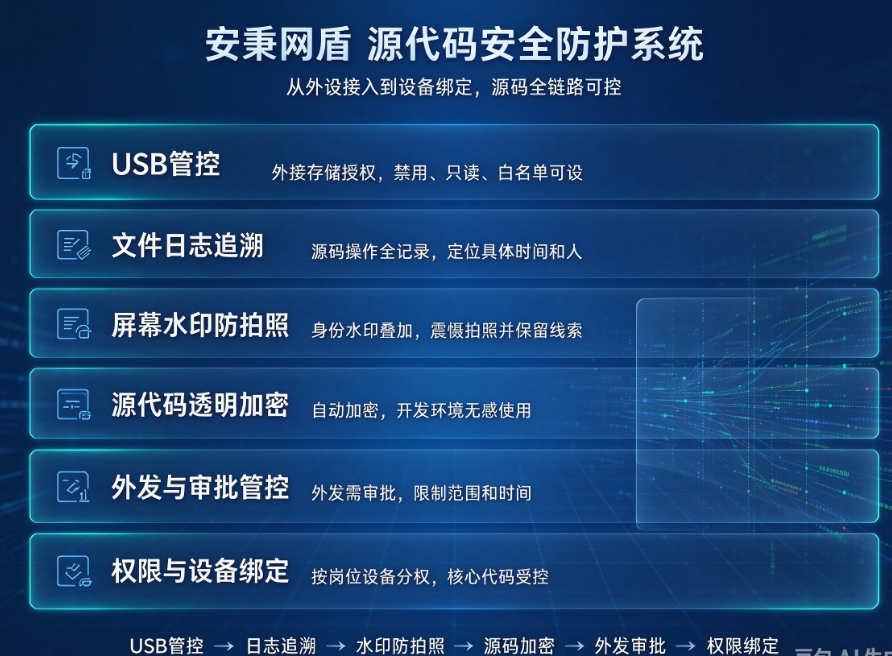
1. USB管控
支持对U盘、移动硬盘这类外接设备进行授权管理,可以设置禁用、只读,或者只允许公司内部指定设备接入,避免源代码被随手一拷就带走。
2. 文件日志追溯
对源代码的打开、修改、复制、重命名、外发等操作都会留下记录,真出问题的时候,能顺着日志往下查,快速定位到具体时间和具体人。
3. 屏幕水印防拍照
终端屏幕可以显示用户名、设备名、时间这类水印信息,有人想拿手机拍屏幕时会有明显威慑,万一真被拍出去,也能留下追查线索。
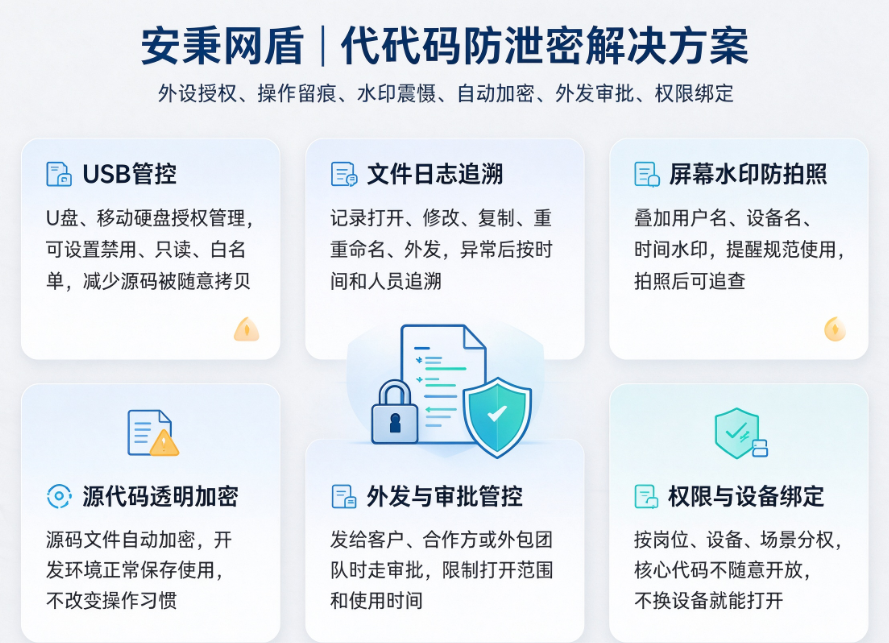
4. 源代码透明加密
针对源代码文件自动加密,员工在开发环境里正常保存和使用就行,不太需要改变原来的操作习惯,对企业来说更容易推下去。
5. 外发与审批管控
如果代码确实要发给合作方、客户或外包团队,可以配合审批流程处理,限制打开范围和使用时间,减少文件发出去之后就失控的情况。
6. 权限与设备绑定
可以根据岗位、设备、使用场景设置不同权限,核心代码不是谁都能随便看,也不是换台电脑就能直接打开,更符合企业实际管理需求。
第二款:密溯网盾
密溯网盾更偏向代码混淆和反编译保护,适合商业软件发布前做一层加固。它的思路是让代码更难被逆向,对防止二次破解、盗版有一定帮助。
第三款:秉固网盾
秉固网盾的特点是实时监控和审计,代码打开、编辑、删除这些动作都能看到,异常行为也能及时提醒,适合对过程管控要求比较高的团队。
第四款:朔域网盾
朔域网盾走的是综合数据加密路线,除了文件和文件夹,还能覆盖移动介质和终端权限管理,适合设备类型比较多、办公环境复杂的企业。
第五款:讯隐网盾
讯隐网盾整体偏稳定型,加密基础做得比较扎实,也支持和一些开发工具配合使用,适合想长期运行、不希望太折腾开发团队的企业。
说到底,源代码防泄密不是装个软件就万事大吉,关键还是要把人员、设备、流程一起管起来,别指望一个工具解决所有问题。企业选型时,也别一味追求功能多,更别只看价格低,真正要看的是能不能融进研发日常,员工接受度高不高,出问题能不能查得到。如果公司核心代码比较敏感,建议先小范围试用,看看开发环境稳不稳、日志够不够细、U盘和拍照这些场景能不能控住。合适了再全面推开,这样更稳妥,也不容易翻车。
#源代码防泄密软件#
本文来源:国家网信办,信息安全平台
主笔专家:王小云
责任编辑:编辑部-张景辰
最后更新时间:2026年10月12日
上一篇:源代码防泄密软件哪个靠谱?10款主流源代码防泄密软件推荐,2026企业刚需 下一篇:源码泄密如何防护?精选5款源代码防泄密软件,代码防护功能对比