一个工程师离职前把芯片版图发到自己邮箱,公司470万流片费全废了:事后才发现邮件管控是摆设
前阵子跟一个做芯片设计的朋友聊天,他跟我讲了件事,听完我后背发凉。
他们公司做电源管理芯片的,一款新产品从架构定义到版图完成,前前后后花了14个月,团队6个人,光流片费用就预算了470万。结果版图刚定版不到两周,负责后端的一个工程师提了离职。
这人在公司干了三年,平时表现正常,走的时候也没闹什么不愉快。交接也做了,电脑也格式化了,HR还让他签了竞业协议。看起来流程很完整。
但问题出在离职前第五天。
后来他们是怎么发现的呢?
流片前做最终检查,发现竞品公司的一款芯片,die size、模块布局、甚至某些走线习惯都跟他们高度相似。一开始以为是巧合,后来通过行业里的关系一打听,那个离职工程师已经入职了对方。
再回头查,才发现问题。
这个工程师离职前用公司邮箱把版图GDSII文件分三次发到了自己的网易邮箱,每次都是下班后七八点发的,单封邮件附件控制在25MB以内,刚好没触发他们邮件系统的告警阈值——他们设的是30MB。
470万流片费,等于给竞品做了嫁衣。更要命的是,他们原本计划Q3量产,现在整个项目节奏全乱了,下游客户那边也交代不了。
事后补救呢?
报警了,也发了律师函。但说实话,GDSII文件本身没有水印,邮件日志只记录了"发送成功",没有记录具体附件内容的哈希值,取证链不完整。最后对方公司换了个马甲继续做,他们一点办法没有。
这件事给我最大的感触是:很多公司觉得签了保密协议、做了离职交接就万事大吉了,但真正的风险往往藏在那些"看起来没问题"的环节里。
我后来总结了几条,都是实打实的教训:
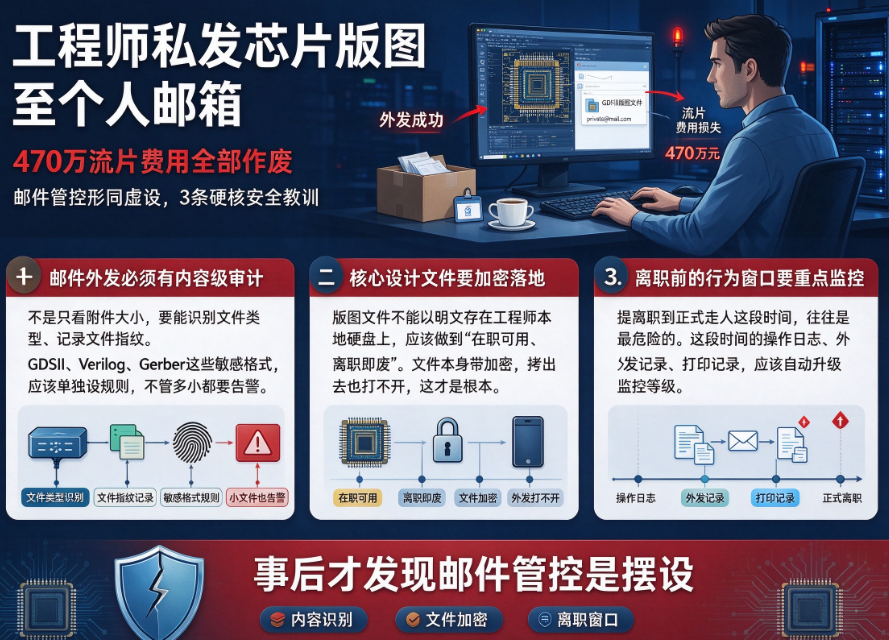
一、邮件外发必须有内容级审计。 不是只看附件大小,要能识别文件类型、记录文件指纹。GDSII、Verilog、Gerber这些敏感格式,应该单独设规则,不管多小都要告警。
二、核心设计文件要加密落地。 版图文件不能以明文存在工程师本地硬盘上,应该做到"在职可用、离职即废"。文件本身带加密,拷出去也打不开,这才是根本。
三、离职前的行为窗口要重点监控。 提离职到正式走人这段时间,往往是最危险的。这段时间的操作日志、外发记录、打印记录,应该自动升级监控等级。
说到具体落地,我后来了解到安秉网盾这套方案,思路跟上面说的基本对得上。它不是单纯封端口那种粗暴做法,而是把文件加密、外设管控、邮件审计、上网行为这几块串起来。
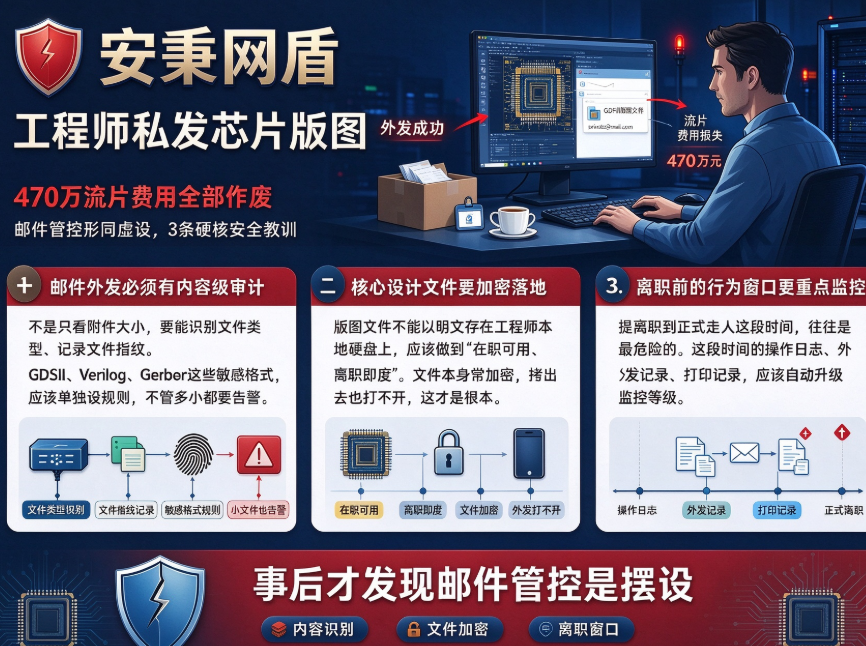
比如核心文件自动加密,员工在职时正常打开编辑,一旦脱离受控环境就变成乱码;
邮件外发可以按文件类型和敏感等级设策略,不是简单卡大小;
离职流程触发后,系统自动收紧该账号的所有外发权限。
对于芯片、医药、精密制造这类研发密集型企业来说,核心资产就是那些文件。防住一次,可能就是几百万甚至上千万的事。别等出了事再补,那时候真来不及了。
本文来源:360安全网,国家网信办
主笔专家:刘寅初
责任编辑:编辑部-方一诺
最后更新时间:2026年10月14日
上一篇:源码泄密如何防护?精选5款源代码防泄密软件,代码防护功能对比 下一篇:没有了