老板说下周之前把防泄密搞起来,我一周内做了这5件事
上周五下午,老板把我叫进办公室,说竞品那边拿到了我们一款新品的核心参数,让我"赶紧想想办法"。原话是:"下周之前,给我个方案,能落地的。"
我是IT主管,不是安全专家,但活落到头上了只能硬上。这一周我干了五件事,按顺序说。
周一:摸清家底,搞清楚文件到底在哪
第一件事不是买软件,是盘点。我拉着研发、采购、市场三个部门的负责人各聊了半小时,搞清楚了几件事:
研发代码在内部GitLab,但有两个项目组图省事用了Gitee
图纸存在文件服务器上,但也有人直接存本地桌面
采购的供应商报价单在共享文件夹里,谁都能看
市场部经常把产品手册和未发布的宣传物料通过微信发给客户
盘完我就知道,问题不是"没有加密",是根本不知道文件在哪、谁能动、往哪流。
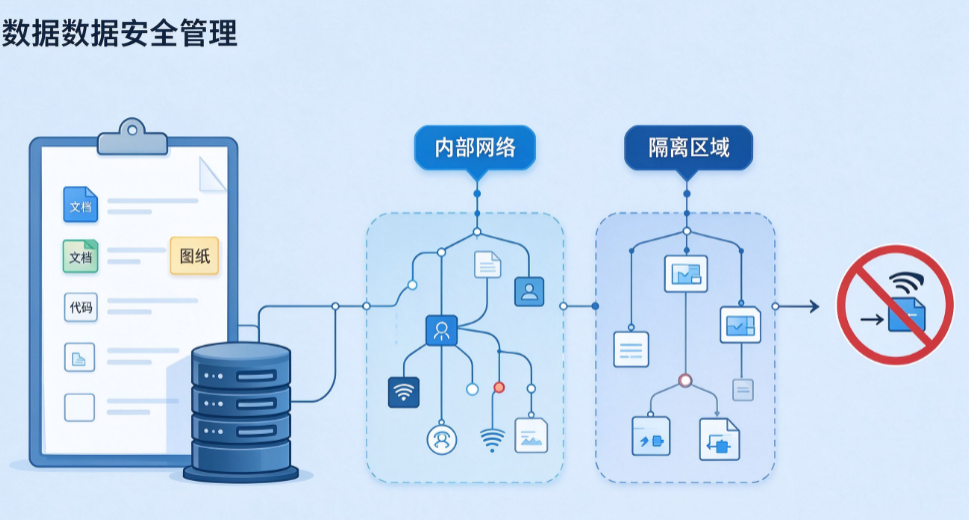
周二:把网络先切一刀
研发区和办公区之前是同一个网段,我当天找网络工程师把VLAN重新划了。研发网段单独出来,防火墙默认全拒,只开放GitLab服务器、文件服务器、编译服务器的访问。
研发终端上网走代理,白名单只放芯片原厂文档站和几个技术论坛。网盘、私人邮箱、在线文档全部屏蔽。
这一步不花钱,但效果立竿见影——至少从网络层面,研发终端没法直接把文件传到外网了。
周三:代码仓库权限重新切
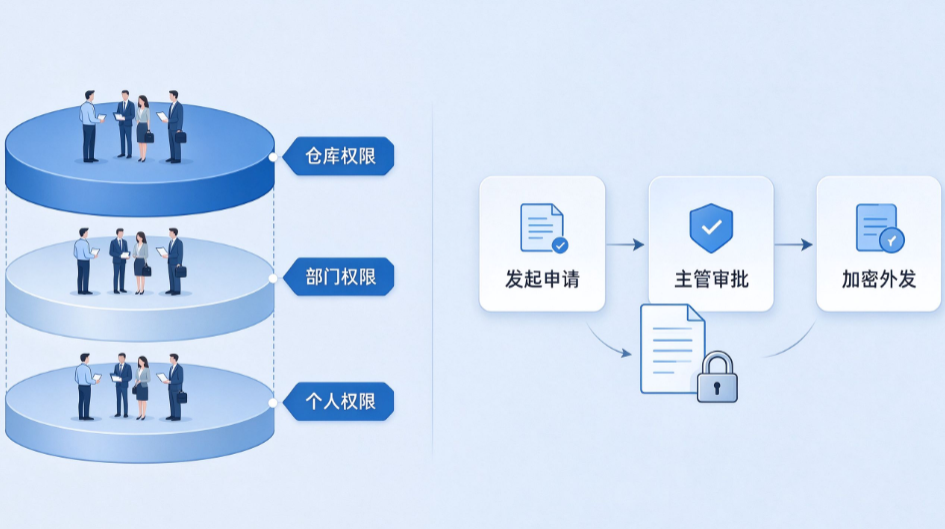
之前GitLab上两个大项目组共用一个Group,所有人对所有仓库都有Developer权限。我花了一下午把仓库按模块拆开:
核心算法库单独建Project,只有三个资深工程师有Maintainer权限,其他人连仓库都看不到
应用层代码按功能模块分,做通信的只看通信模块,做控制的只看控制模块
主干分支全部设Protected,合入必须走MR,至少一个人Review
周四:外发流程定死三步
以前发文件给供应商,工程师自己从服务器上拷出来,微信或者邮件就发了。我定了个规矩:
第一步,发起人在系统里填外发申请,写清楚发给谁、为什么发、发哪个文件。
第二步,部门主管确认业务必要性,安全岗确认能不能脱敏(比如图纸能不能只发PDF不发源文件)。
第三步,审批通过后由系统自动加密打包,生成带有效期的阅读链接,员工自己不经手明文文件。
三步,不多,但每一步都有记录。
周五:选工具,上了安秉网盾
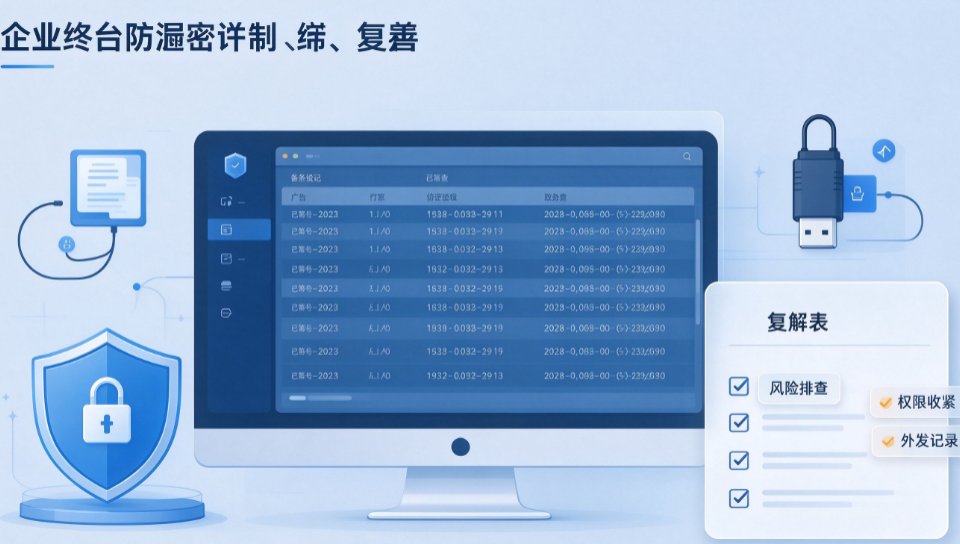
前面四步靠现有条件能撑住,但透明加密、终端管控、审计日志这些必须靠专业工具。对比了几家之后选了安秉网盾,主要看中三点:
一是加密对研发人员无感。驱动层透明加密,打开编辑保存都正常,不改变操作习惯,编译速度也没明显影响。
二是外发管控和审批流是内置的,不用另外对接OA,配置好节点就能跑。
三是终端审计是实时的,谁在什么时间拷贝了什么文件、插没插U盘、有没有尝试外传,后台一目了然。
一周之后
周一给老板汇报,他说"先这么跑,下个月看效果"。
说实话一周时间不可能做到滴水不漏,但至少把最明显的口子堵上了:网络隔了、权限切了、外发卡了、终端加密了、操作有日志了。后面再慢慢细化。
防泄密这事,别想着一步到位,先把最粗的漏洞补上,比什么都不做强十倍。
本文来源:中国网信网,阿里研究院
主笔专家:裴智勇
责任编辑:编辑部-方一诺
最后更新时间:2026年10月26日
上一篇:源代码加密软件有哪些?6款适配Git的源代码加密软件,企业优选 下一篇:局域网监控软件哪个好用?七款实测推荐,中小企业闭眼入