基于 HOOK 插件的数据库透明加密,实现存量数据库安全加固
数据库是企业业务的核心载体,存储着业务交易、客户信息、运营统计等大量敏感数据。数据库透明加密(TDE)能够在业务无感知前提下,实现数据落盘自动加密、读取自动解密,是防范数据库文件被窃取、拷贝泄露的重要防护手段。但在真实的企业运维场景中,大量存量数据库版本繁杂,直接修改数据库源码、使用厂商定制版本,会带来版本适配、升级维护、兼容性等一系列难题。
传统数据库加固方案主要有两种思路:
一是修改数据库源代码,重新编译发布定制版本;
二是直接采购数据库厂商自带的加密版本。但这两种方式短板十分突出。企业环境内往往同时运行多个数据库小版本,源码修改后需要大量回归测试;后续数据库官方版本升级,又要重复适配改造,维护成本居高不下;部分数据库不支持二次开发,对接厂商定制化改造周期长、成本高。
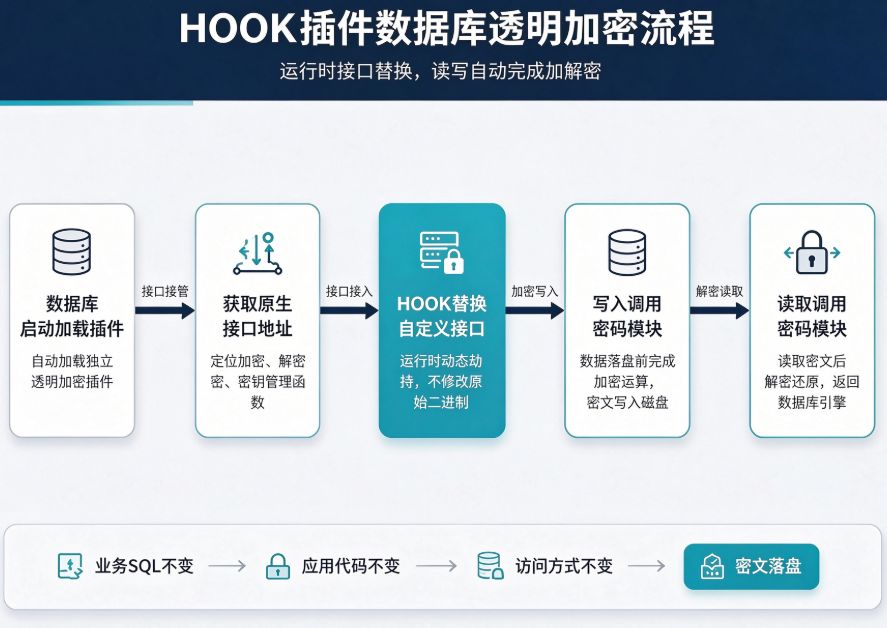
基于插件 + HOOK 钩子技术的数据库透明加密方案,为存量数据库安全加固提供了轻量化的解决思路,无需改动业务 SQL,也不用大规模改造数据库内核源码。
整套方案依靠独立的数据库透明加密插件实现能力注入。数据库启动时自动加载该插件,插件首先获取数据库原生加密、解密、密钥管理接口的函数内存地址,利用 HOOK 钩子技术,把数据库原生接口动态替换为自定义接口。这个替换过程属于运行时动态劫持,不修改数据库原始二进制文件,能够屏蔽不同小版本之间的接口差异。
完成接口劫持之后,就可以接管数据库的加解密与密钥全流程。企业可在外部加密管理设备统一配置加密策略,指定哪些数据表、表空间需要加密;当数据从内存向磁盘文件写入时,数据库引擎会调用被替换后的自定义加密接口,对接外部密码模块完成加密运算,将密文写入磁盘。读取数据时同理,读入磁盘密文,通过自定义解密接口调用密码模块还原明文,再交付数据库引擎向上层业务返回数据。密钥不从数据库内部自生,而是由外部加密管理设备统一分发,实现密钥集中管控。
业务侧完全无感知,原有业务代码、SQL 语句、访问方式全部保持不变。插件可通过管理工具安装、卸载,需要升级加密能力时,仅更新插件本身,数据库本体可以跟随官方正常迭代升级,不会被加密改造绑定。
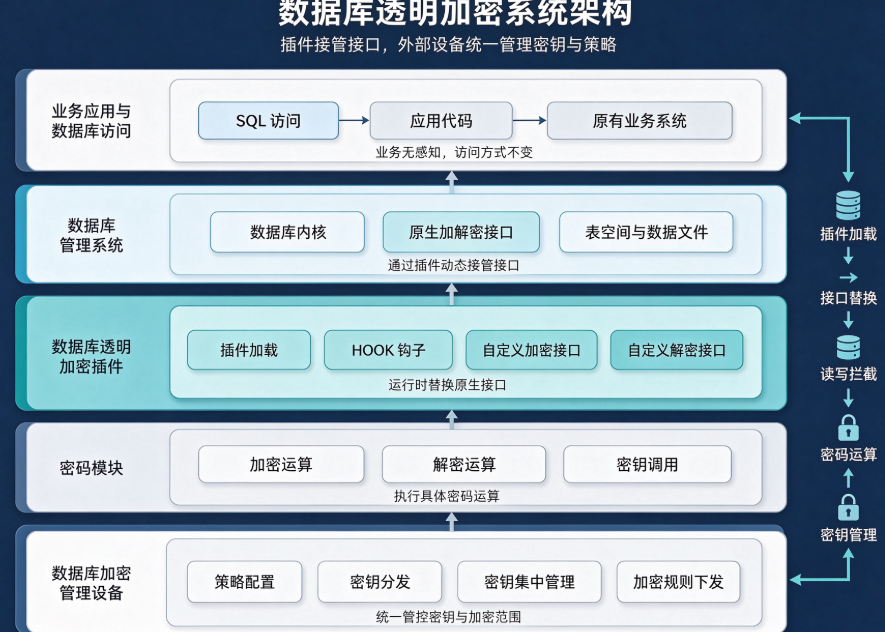
这套方案具备三大落地价值。
兼容存量环境,规避定制改造。不需要修改数据库源码,通过插件 HOOK 动态劫持接口,屏蔽多版本差异,大幅降低多版本环境的维护工作量。
第二,业务零侵入,运维友好。上层业务不用做任何代码改造;加密插件独立部署,安装卸载灵活,数据库本体可以正常升级,不用跟随加密能力做定制版本。
第三,密钥与策略集中管控。密钥由外部加密管理设备统一管理,支持按表、表空间细粒度配置加密策略,适配等保、国产化密码合规的建设要求。
当然该方案也需要关注风险:HOOK 接口劫持对数据库内部函数 ABI 稳定性存在依赖,上线前需要完成充分兼容性测试;密码模块、加密管理设备需要做好高可用保障,避免密钥访问故障影响数据库正常读写。
在大量存量数据库亟待安全加固的今天,基于插件 HOOK 的透明加密思路,为企业提供了一条兼顾安全、合规、运维成本的技术路径,尤其适合不方便更换数据库版本、不宜大规模源码改造的业务系统
本文来源:阿里研究院,文件加密专家网
主笔专家:刘庆功
责任编辑:编辑部-张景辰
最后更新时间:2026年11月05日
上一篇:图纸发给供应商后失控?把外发审批和权限卡到这4个细节里 下一篇:没有了