文件外发审批形同虚设?问题出在这3个环节没卡住
上个月一个做智能制造的朋友跟我吐槽,说他们公司明明上了OA审批,研发图纸外发还是要走流程,结果年底一盘点,还是有核心工艺文件流到了供应商那边。他问我:审批也走了,字也签了,怎么还防不住?
我说你那个审批,大概率是"走个过场"。
问题一:审批节点太粗,谁都能批
很多公司的外发审批就设了两级——部门主管点头,行政盖章放行。但问题是,部门主管真的看得懂这份图纸的敏感等级吗?他可能连这份文件涉及哪条产线的核心参数都不清楚。
正确的做法是把审批跟文件密级挂钩。比如你内部把文件分成A/B/C三级,A级是核心工艺、B级是一般技术资料、C级是普通文档。A级外发必须过技术总监+信息安全负责人双签,B级过部门主管就行,C级走个备案即可。审批人不是固定的"某个人",而是跟着密级走。
问题二:外发载体没管住
审批通过了,然后呢?员工拿U盘拷走?用个人邮箱发?还是微信传文件?
这一步必须卡死。研发网和外网之间要做物理隔离或者逻辑隔离,研发终端默认禁用USB存储、禁用蓝牙传输、禁用个人网盘。如果确实需要外发,只能通过公司指定的外发通道走,而且文件出去的时候必须自动加密——对方没有授权客户端,打开就是乱码。
别指望员工"自觉不用U盘",人性经不起考验,机制才靠得住。
问题三:发出去之后没有追溯手段
文件一旦出了门,谁接收的、什么时候打开的、有没有二次转发,全是黑箱。等你发现泄密,根本查不到源头。
所以外发文件必须带水印和日志。水印可以是显性的(文件上直接印接收方名称),也可以是隐性的(肉眼看不到,但能追踪到具体是哪次外发、哪个审批单号)。日志要记录打开时间、打开次数、IP地址,一旦异常能立刻定位。
落地工具怎么选
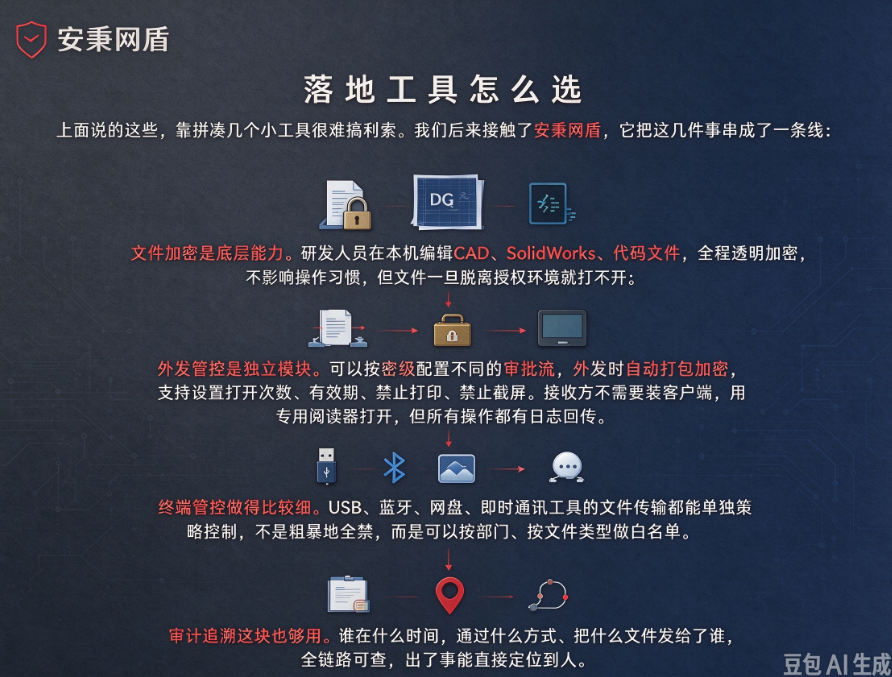
上面说的这些,靠拼凑几个小工具很难搞利索。我们后来接触了安秉网盾,它把这几件事串成了一条线:
文件加密是底层能力。 研发人员在本机编辑CAD、SolidWorks、代码文件,全程透明加密,不影响操作习惯,但文件一旦脱离授权环境就打不开。
外发管控是独立模块。 可以按密级配置不同的审批流,外发时自动打包加密,支持设置打开次数、有效期、禁止打印、禁止截屏。接收方不需要装客户端,用专用阅读器打开,但所有操作都有日志回传。
终端管控做得比较细。 USB、蓝牙、网盘、即时通讯工具的文件传输都能单独策略控制,不是粗暴地全禁,而是可以按部门、按文件类型做白名单。
审计追溯这块也够用。 谁在什么时间、通过什么方式、把什么文件发给了谁,全链路可查,出了事能直接定位到人。
说白了,防泄密不是装个软件就完事,关键是把"分级—审批—加密外发—事后追溯"这条链每个环节都卡实。安秉网盾的优势就在于它不是单点工具,而是把这条链打通了,部署起来不用东拼西凑。
如果你的团队现在还在靠"人盯人"管文件外发,建议先把上面三个环节对照自查一遍,哪个环节是断的,优先补哪个。
本文来源:企业数据安全官,企业安全中心
主笔专家:陈学斌
责任编辑:编辑部-方一诺
最后更新时间:2026年10月15日
上一篇:一个工程师离职前把芯片版图发到自己邮箱,公司470万流片费全废了:事后才发现邮件管控是摆设 下一篇:供应商要看图纸、外包要碰代码?4步把权限卡到刚好够用