一文读懂操作系统透明加密:让数据落盘即加密
在企业日常办公与业务系统中,各类文档、图纸、源代码和业务数据大量以明文形式存放在本地磁盘。一旦设备丢失、硬盘被拆卸或被恶意程序非法访问,这些敏感数据便可能直接泄露,造成难以挽回的损失。如何在不改变业务使用习惯的前提下,让数据 “落盘即加密、读取即还原”,正是透明加密技术要解决的核心问题。
所谓透明加密,就是在底层文件系统与应用程序之间增加一层自动加解密能力。上层业务完全感知不到加密过程:写入磁盘的是密文,读出的却是明文,应用程序无需改动一行代码。但要真正把这项能力落地到操作系统层面,却面临不少挑战。
传统方案存在明显短板。自加密硬盘虽然实现简单,但采用全盘加密、易用性差,对不需要保护的文件也一并加密;基于 FUSE(用户态文件系统)的开源方案需要多次系统调用和拷贝,性能损耗较大;而基于 VFS(虚拟文件系统)的堆叠方案虽灵活,却难以按进程、权限和文件密级做精细化管控。
为此,业界提出一种基于内核空间映射技术的操作系统透明加密方法,通过四个模块协同,兼顾安全、性能与策略灵活性。
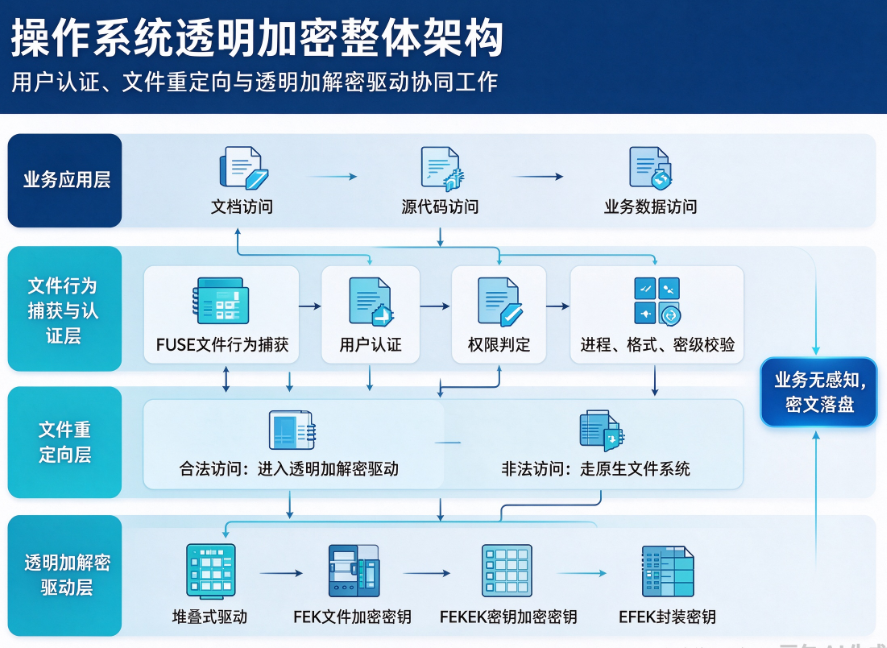
第一,文件行为捕获。 采用 FUSE 技术,把文件系统的实现从内核移到用户空间,但只针对文件的 open(打开)操作做回调处理,抛弃对读写全流程的拦截,从而减少内核与用户层的数据拷贝,降低性能损耗,也更便于按需定制管控策略。
第二,用户认证与权限判定。 依据服务器下发或本地读取的策略,对打开文档的格式、发起进程(进程名、进程摘要、进程签名)、用户权限与文档密级依次认证,甚至可结合内容识别做细粒度管控,防止通过伪造进程名等手段绕过安全控制。
第三,文件重定向。 根据认证结果决定文件访问走向:合法访问被重定向到透明加解密驱动,非法访问则走原生文件系统。由于授权进程与非授权进程访问的路径空间不同,密文与明文缓存互不冲突,无需人工维护缓存切换,大幅降低实现复杂度。
第四,透明加解密驱动。 采用堆叠式设计,位于虚拟文件系统与传统文件系统之间,截获并处理应用程序的读写操作。每个文件使用唯一的文件加密密钥(FEK),由用户口令、非对称密钥算法或 TPM 公钥保护;加密时用密钥加密密钥(FEKEK)对 FEK 进行封装,生成 EFEK 存放在文件头,再以页面为单位进行加解密,业务侧全程无感。
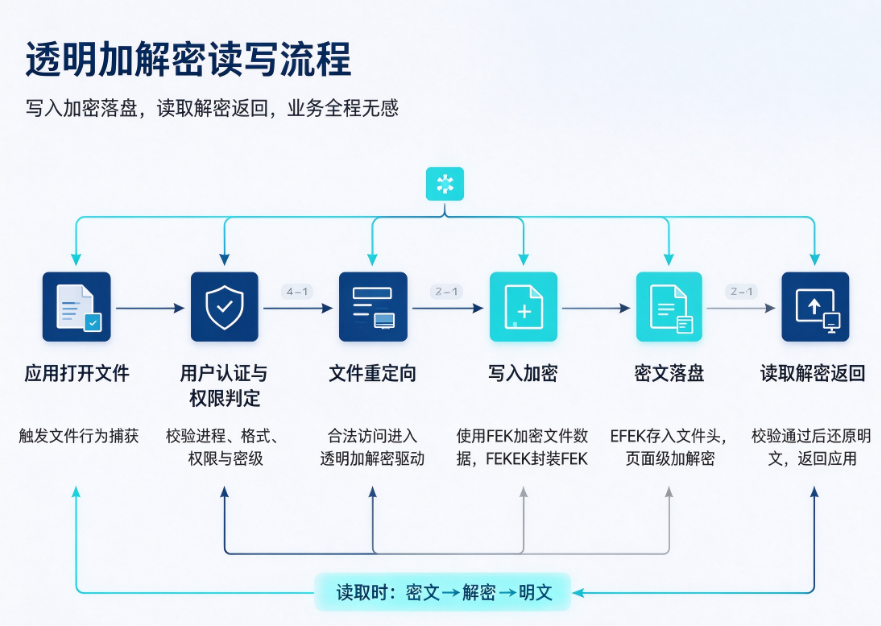
这套方法至少带来三大价值:一是业务零改造,原有应用无需调整即可获得透明加密能力;二是数据全生命周期防护,密文落盘、密文传输,杜绝明文泄露;三是按需灵活管控,可针对不同进程、权限与密级配置不同策略,兼顾安全与易用。
在数据安全日益重要的今天,透明加密正成为企业终端与业务数据防护的重要技术选型。选择合适的方案,才能让 “看不见的加密” 真正守护住看得见的价值。
本文来源:国家信息中心网,阿里研究院
主笔专家:方滨兴
责任编辑:编辑部-李书涵
最后更新时间:2026年10月20日
上一篇:员工离职前一周疯狂下载文件?这套管控流程能提前拦住 下一篇:内网隔离做了但没用?员工绕过管控的4条野路子,逐个堵