内网隔离做了但没用?员工绕过管控的4条野路子,逐个堵
跟一个做芯片设计的朋友吃饭,他说他们公司研发网和外网是物理隔离的,研发区的电脑连不了外网,外网的电脑进不了研发网。按理说够严了吧?结果上个月还是出了事——一个工程师用手机拍屏幕,把版图截图发到了个人微信上。
他问我:我都物理隔离了,还能怎么防?
我说你防住了"网络通道",但没防住"人"。隔离只是基础,下面这几条路才是真正容易漏的。
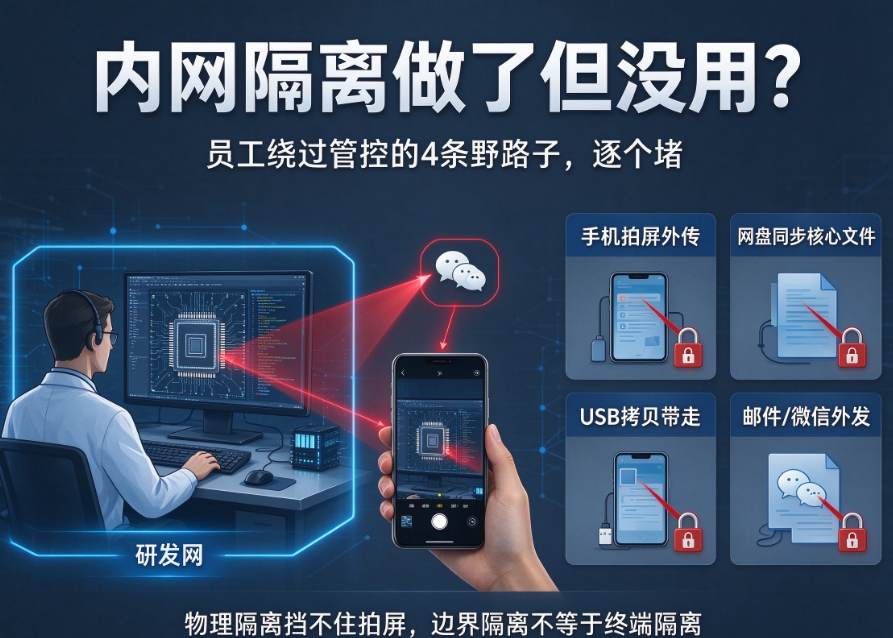
野路子一:手机拍屏
这是最低技术含量但最难防的手段。你禁了USB、禁了网盘、禁了截屏,但人家拿手机对着屏幕拍一张,你管不了。
怎么堵:研发区入口设手机存放柜,进去之前手机锁柜子里。别觉得夸张,做军工的、做芯片的,基本都是这么干的。如果做不到全员禁手机,至少核心区域(比如版图设计区、工艺参数区)必须禁。
另外,屏幕上可以叠加动态水印,显示当前登录人的工号和时间。就算被拍了,也能追溯到是谁的屏幕。
野路子二:剪贴板中转
有些员工不直接拷文件,而是打开文件后复制内容到剪贴板,然后切到另一个窗口粘贴出去。比如把一段代码复制出来,粘贴到网页版的在线文档里。
怎么堵:终端管控策略里要把剪贴板纳入管控。研发终端上的剪贴板只允许在授权应用之间流转,不允许跨到浏览器、即时通讯工具里。安秉网盾在这块可以按进程做白名单,比如CAD里复制的内容只能粘贴到另一个CAD窗口,不能粘贴到微信或者浏览器。
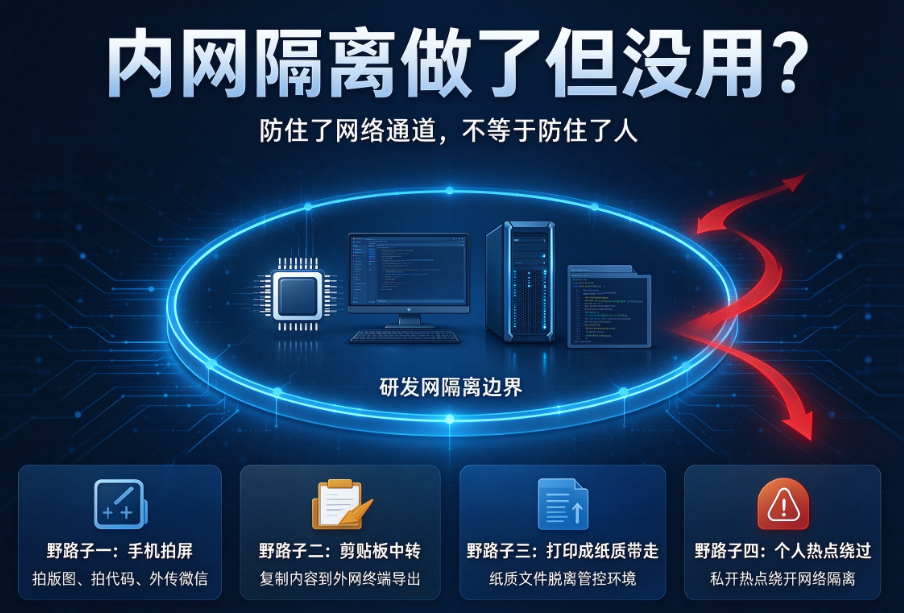
野路子三:打印成纸质带走
文件加密了、U盘禁了、网盘封了,但打印机没管。员工把图纸打印出来,叠起来塞包里带走,你一点办法没有。
怎么堵:研发区的打印机必须走管控。第一,打印需要刷卡或者输工号才能出纸,不能随便打。第二,打印内容自动叠加水印,包含打印人工号、时间、文件名称。第三,打印日志集中留存,谁打了什么、打了几份,后台一查就知道。
野路子四:用个人热点绕过网络隔离
研发网和外网隔离了,但员工自己开个手机热点,研发电脑连上热点,直接走4G/5G把文件传出去。
怎么堵:终端上禁用无线网卡,或者通过策略禁止连接非公司SSID。更彻底的做法是研发终端直接不装无线网卡驱动,硬件层面就没有这个能力。
安秉网盾怎么把这些串起来
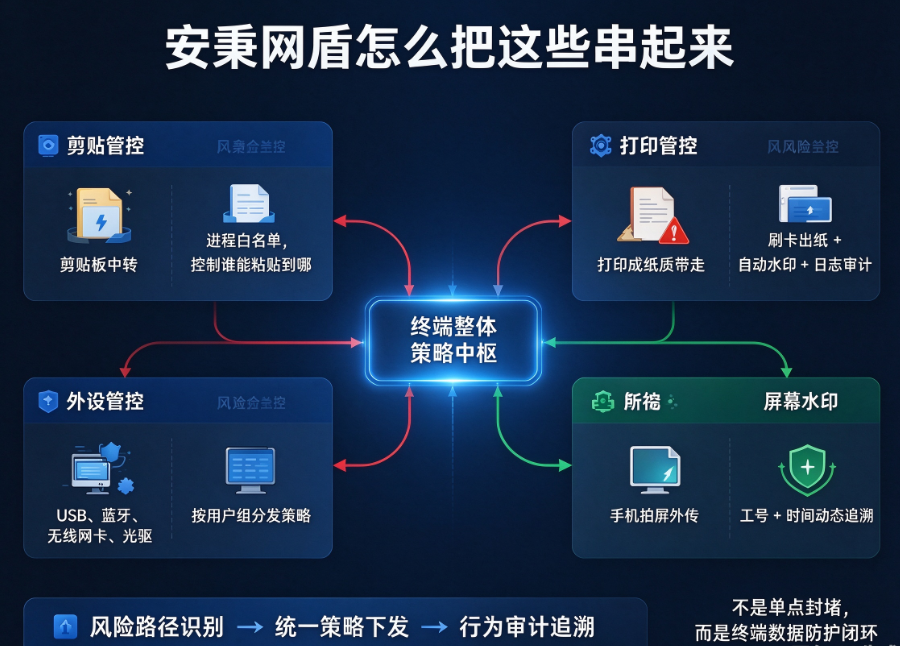
上面这四条,单靠一两个工具很难全覆盖。安秉网盾的思路是把终端管控做成一个整体策略:
剪贴板管控可以按进程白名单配,不是粗暴地全禁,而是控制"谁能粘贴到哪"。
打印管控支持刷卡出纸+自动水印+日志审计,三件事一个模块搞定。
外设管控覆盖USB、蓝牙、无线网卡、光驱,可以按用户组下发不同策略。
屏幕水印支持动态显示工号+时间,拍屏也能追溯。
最关键是这些策略不是各管各的,而是统一下发、统一审计。管理员在一个后台就能看到所有终端的策略执行情况和操作日志,不用东一个系统西一个系统地翻。
隔离是骨架,管控是血肉。光有隔离没有细粒度的终端管控,等于门上了锁但窗户全开着。
本文来源:阿里研究院,信息安全平台
主笔专家:曹娟
责任编辑:编辑部-吴清越
最后更新时间:2026年10月20日
上一篇:一文读懂操作系统透明加密:让数据落盘即加密 下一篇:某包装设备厂调试工程师用笔记本拷走整套PLC程序,跳槽后直接复制粘贴